
Das Wichtigste in Kürze
- Swisscom hat im Cybersecurity Threat Radar 2026 (27. April 2026) erstmals hybride Kriegführung als eigenen Bedrohungsvektor aufgenommen und OT-Sicherheit zur Chefsache erklärt.
- Von 35 bewerteten Bedrohungen stuft Swisscom zehn als zunehmend ein, darunter KI-basierte Angriffe, Agentic AI, Cloud-Abhängigkeiten und unsichere IoT/OT. Ransomware gilt als abnehmend.
- Die Zahlen seither geben Swisscom in den Grundzügen recht: Das BACS verarbeitete im ersten Halbjahr 2026 200 meldepflichtige Vorfälle (nach 145 im Halbjahr davor), der NDB spricht von einer weiter verschlechterten Sicherheitslage.
- Bei Ransomware ist Vorsicht angebracht: Das BACS zählt stabil 79 Fälle pro Halbjahr, aber mehr aktive Gruppen. Von Entwarnung kann keine Rede sein.
Als Swisscom Ende April ihren Cybersecurity Threat Radar 2026 veröffentlichte, klang vieles nach dem, was Sicherheitsberichte jedes Frühjahr sagen: Die Lage verschärft sich, KI macht Angriffe präziser, Lieferketten sind verwundbar. Sechs Monate später lohnt sich ein zweiter Blick, denn inzwischen liegen der Halbjahresbericht 2026/1 des Bundesamts für Cybersicherheit (BACS), der Lagebericht des Nachrichtendienstes des Bundes (NDB) und die neue Cyberversicherungs-Erhebung des Schweizerischen Versicherungsverbands vor. Damit lässt sich prüfen, welche Einschätzungen tragen.
Was Swisscom im April prognostiziert hat
Der 44-seitige Bericht ordnet 35 Bedrohungen in fünf Segmenten ein und vergleicht deren Tendenz mit dem Vorjahr. Vier Themen behandelt Swisscom vertieft: Angriffe auf Software-Lieferketten, KI als «Risiko-Multiplikator», digitale Souveränität und die Sicherheit von Operational Technology (OT).
Die auffälligste Neuerung steht im Vorwort. Swisscom-CSO Marco Wyrsch schreibt: «Besonders beschäftigt hat mich in diesem Jahr, dass wir erstmals Hybrid Warfare, die Vermischung klassischer militärischer Mittel mit Cyberangriffen, Desinformation und digitaler sowie politischer Einflussnahme, als neuen Bedrohungsvektor aufnehmen mussten.» Für einen Telekomkonzern ist das eine bemerkenswert deutliche Aussage.
Beim Thema OT wählt der Bericht ein Bild, das hängen bleibt. Die Risiken vernetzter Produktionsanlagen, Energie- und Gebäudetechnik seien lange «der sprichwörtliche Elefant im Raum» gewesen, über den niemand reden wollte. Das sei vorbei. OT-Sicherheit gehöre auf die Agenda der Geschäftsleitung.
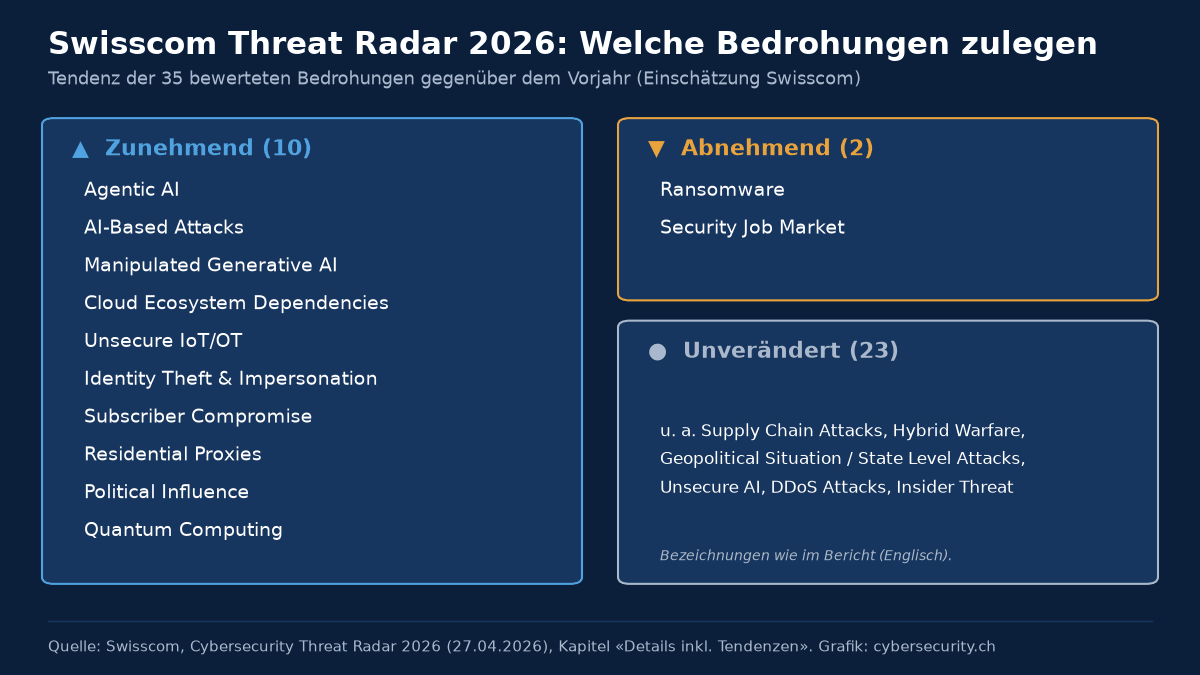
Aufschlussreich ist der Detailteil. Zehn Bedrohungen markiert Swisscom als zunehmend, darunter KI-basierte Angriffe, Agentic AI, manipulierte generative KI, Abhängigkeiten von Cloud-Ökosystemen und unsichere IoT/OT. Nur zwei gelten als abnehmend: der Fachkräftemangel im Security-Arbeitsmarkt und, überraschend, Ransomware. Hybride Kriegführung und staatliche Angriffe sind zwar prominent platziert, ihre Tendenz bewertet Swisscom aber als unverändert.
Geopolitik: Der NDB bestätigt die Richtung
Am 25. Juni 2026 hat der NDB seinen Lagebericht «Sicherheit Schweiz 2026» publiziert. Der Befund deckt sich mit der Swisscom-Einschätzung und geht teilweise darüber hinaus. Russlands hybride Konfliktführung werde aggressiver und treffe die Schweiz direkt. NDB-Direktor Serge Bavaud fasst es so zusammen: «Das schützende Umfeld der Schweiz erodiert – von Osten, Westen und Süden.»
Für Betreiber kritischer Infrastrukturen ist ein Punkt besonders relevant. Sabotageangriffe hat es in der Schweiz bisher nicht gegeben. Der NDB hält aber fest, dass Schweizer Infrastruktur zum Ziel werden könnte, nicht um die Schweiz zu treffen, sondern Staaten, die von ihr abhängen. Ein Stromnetz, das mit Europa verflochten ist, oder ein Rechenzentrum, das Kunden im Ausland bedient, ist damit Teil eines Konflikts, an dem die Schweiz formell nicht beteiligt ist. Neutralität schützt im Cyberraum nicht.
OT-Sicherheit: Polen als Lehrstück
Wie real das OT-Risiko ist, zeigt eine Fallstudie, die das BACS im August ausführlich aufgearbeitet hat. Am 29. Dezember 2025 störte eine koordinierte Angriffswelle IT- und OT-Systeme mehrerer polnischer Energieanlagen, darunter rund 30 Wind- und Photovoltaikparks und ein Heizkraftwerk, das rund 500’000 Menschen mit Wärme versorgt. Das polnische CERT ordnet die Angriffsinfrastruktur dem mutmasslich russischen Akteur «Static Tundra» zu.
Ernüchternd sind die Einfallstore: Fernzugänge waren ohne Multi-Faktor-Authentifizierung direkt aus dem Internet erreichbar, Passwörter wurden mehrfach verwendet, teilweise liefen Geräte noch mit Werkspasswörtern. Die Angreifer beschädigten Firmware von Steuergeräten und setzten auf Windows-Rechnern Wiper ein. Spitzentechnik brauchte es dafür nicht, nur vernachlässigte Grundlagen.
Für die Schweiz zieht das BACS einen differenzierten Schluss. Grosse Netzanschlusspunkte seien hierzulande mehrheitlich besser isoliert als in Polen. Nicht berücksichtigt sei damit aber die grosse Zahl kleinerer privater Einspeiser, etwa Photovoltaikanlagen, die dauerhaft mit dem Internet und der Cloud des Herstellers verbunden sind. Mit jedem Ausbauschritt der Solarenergie wächst diese Angriffsfläche. Swisscoms Elefant ist also nicht nur in der Fabrikhalle, er sitzt auch auf Tausenden Hausdächern.
KI und Lieferketten: Prognose eingetroffen
Auch bei den KI- und Lieferkettenrisiken liefert der BACS-Halbjahresbericht 2026/1 Belege. Angreifer nutzen KI laut BACS inzwischen systematisch, um zugeschnittene und personalisierte Inhalte glaubwürdig zu platzieren. Die Kompromittierung mehrerer viel genutzter Open-Source-Projekte ermöglichte die grossflächige Verbreitung von Software, die Zugangsdaten stiehlt. Und das BACS verweist auf einen Angriff auf eine Wasserversorgung in Mexiko Anfang 2026, bei dem KI exponierte Systeme als Ziele vorschlug und den Angriff massgeblich unterstützte.
Gerade das letzte Beispiel verdient Aufmerksamkeit. Bisher galt, dass Angriffe auf Industriesteuerungen Spezialwissen voraussetzen. Das BACS warnt, dass mit KI künftig auch Akteure ohne dieses Wissen schlecht geschützte Systeme finden und manipulieren könnten. Die Eintrittshürde sinkt.
Die Meldepflicht liefert erstmals belastbare Zahlen
Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen Cyberangriffe innert 24 Stunden dem BACS melden. Im zweiten Halbjahr 2025 waren es 145 Meldungen, im ersten Halbjahr 2026 bereits 200. Am häufigsten meldeten die öffentliche Verwaltung (19,4 Prozent) sowie IT und Telekommunikation (18,6 Prozent).
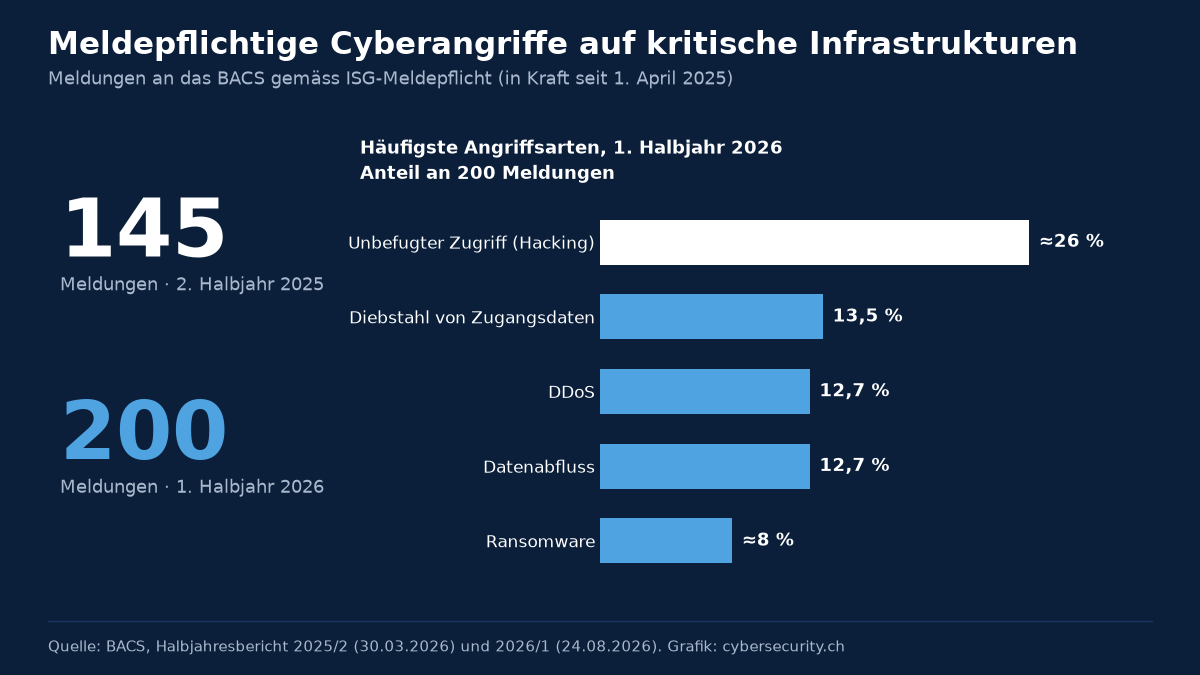
Mit knapp 26 Prozent dominiert der unbefugte Zugriff. Gemäss BACS handelt es sich grösstenteils um E-Mail-Konten, die nach Phishing übernommen und für weitere Angriffe missbraucht wurden. Es folgen der Diebstahl von Zugangsdaten (13,5 Prozent), DDoS-Angriffe und Datenabflüsse (je 12,7 Prozent). Dass DDoS nicht nur eine Statistikgrösse ist, erlebten Salt-Kundinnen und -Kunden am 15. Mai 2026: Ein DDoS-Angriff legte das Festnetz des Anbieters rund 40 Minuten lahm.
Ein Wort zur Einordnung: Der Anstieg von 145 auf 200 heisst nicht zwingend, dass mehr angegriffen wird. Ein Teil dürfte darauf zurückgehen, dass sich die Meldepflicht eingespielt hat. Seit dem 1. Oktober 2025 gelten zudem die Strafbestimmungen. Gebüsst wird allerdings nicht die verpasste Meldung an sich, sondern wer einer rechtskräftigen Verfügung des BACS vorsätzlich nicht nachkommt, mit bis zu 100’000 Franken.
Wo Swisscom zu optimistisch war: Ransomware
Die Einstufung von Ransomware als abnehmend ist der Punkt, an dem wir dem Threat Radar widersprechen. Das BACS registrierte im ersten Halbjahr 2026 79 Ransomware-Vorfälle, gleich viele wie im Halbjahr davor, und geht von einer höheren Dunkelziffer aus. Gleichzeitig stieg die Zahl der in der Schweiz aktiven Ransomware-Familien von 21 auf 29. Die Gruppe Akira bleibt die am häufigsten dokumentierte, ihr Anteil sank aber von rund 35 auf 19 Prozent. Das ist keine Entspannung, sondern eine Zersplitterung des Markts. Für Verteidiger ist das eher schlechter, weil Taktiken vielfältiger werden. Einstiegspunkte bleiben laut BACS häufig verwundbare VPN-Zugänge und Firewalls.
Digitale Souveränität: Vom Schlagwort zur Vertragsfrage
Swisscom fordert, dass Unternehmen wissen, wo ihre Daten verarbeitet werden und welchem Recht ihre Anbieter unterstehen. Der Bericht weist selbst darauf hin, dass US-Anbieter US-Recht unterliegen, auch wenn die Daten in Schweizer Rechenzentren liegen. Man darf dabei nicht übersehen, dass Swisscom selbst Cloud-Dienste mit Datenhaltung in der Schweiz verkauft. Die Argumentation ist trotzdem stichhaltig. Das BACS erinnert im aktuellen Halbjahresbericht daran, dass Microsoft 2025 vor dem französischen Senat einräumte, die Datenhoheit nicht garantieren zu können. Der Bundesrat hat im November 2025 einen eigenen Bericht zur digitalen Souveränität verabschiedet.
Was Schweizer Unternehmen jetzt tun sollten
Aus dem Threat Radar und den Daten der letzten Monate ergeben sich konkrete Prioritäten. Neu sind sie nicht, aber Polen zeigt, was passiert, wenn sie fehlen.
Fernzugänge und Edge-Geräte zuerst
VPN, Firewalls und Fernwartungszugänge sind das bevorzugte Einfallstor, für Ransomware ebenso wie für staatliche Akteure. MFA auf allen externen Zugängen, keine Standardpasswörter und ein verbindlicher Patch-Prozess für Edge-Geräte sind Pflicht, nicht Kür.
Ein OT-Inventar, das diesen Namen verdient
Wer nicht weiss, welche Steuerungen, Gebäudeleitsysteme oder Photovoltaik-Wechselrichter im Netz hängen und mit welcher Hersteller-Cloud sie sprechen, kann sie nicht schützen. Swisscom empfiehlt eine strikte Trennung von IT und OT und eine Überwachung mit OT-spezifischer Anomalieerkennung. Für Energieversorger verweist der Bericht zudem auf die Stromversorgungsverordnung, die eine Ausrichtung am IKT-Minimalstandard verlangt.
KI-Nutzung regeln statt verbieten
Shadow AI entsteht dort, wo Mitarbeitende keine erlaubte Alternative haben. Ein freigegebenes Werkzeug mit klaren Regeln, welche Daten hineindürfen, wirkt besser als ein Verbot. Dazu gehören Schulungen zu KI-gestütztem Phishing und zu Anrufen falscher IT-Helpdesks, die das BACS als besonders augenfällig beschreibt.
Lieferanten in die Pflicht nehmen
Verträge mit Software- und Cloud-Anbietern sollten Datenstandorte, Subunternehmer, Meldefristen bei Vorfällen und Exit-Szenarien regeln. Für Unternehmen mit EU-Kunden kommen NIS2 und der Cyber Resilience Act hinzu. Das BACS bietet mit «Cybersicherheit in der Lieferkette» eine brauchbare Grundlage.
Meldewege und Versicherung prüfen
Wer meldepflichtig ist, sollte den Zugang zum Cyber Security Hub des BACS vor dem Ernstfall einrichten. Und KMU sollten ihre Absicherung prüfen: Laut SVV sind erst rund 11,5 Prozent der Schweizer Unternehmen gegen Cyberrisiken versichert, bei KMU ist die Lücke besonders gross.
Unser Fazit
Der Swisscom Threat Radar 2026 hat die grossen Linien richtig gezogen. Geopolitik, KI und OT sind die Felder, auf denen sich die Lage seit April tatsächlich bewegt hat, und die Behörden bestätigen das mit eigenen Daten. Bei Ransomware aber sollte niemand die Abwärtstendenz aus dem Bericht als Entwarnung lesen. Wer seine Ressourcen verteilen muss, findet die grösste Wirkung nicht bei exotischen Szenarien, sondern bei Fernzugängen, Passwörtern und einem sauberen Inventar. Genau dort sind die Angreifer in Polen hineingekommen.
Quellen
- Swisscom: Swisscom Cybersecurity Threat Radar 2026: Geopolitik und KI verschärfen die Bedrohungslage, 27. April 2026
- Swisscom: Cybersecurity Threat Radar 2026 (Download, 44 Seiten)
- BACS: Halbjahresbericht 2025/2, 30. März 2026
- BACS: Halbjahresbericht 2026/1, 24. August 2026
- BACS: Meldepflicht für Cyberangriffe auf kritische Infrastrukturen
- Fedlex: Informationssicherheitsgesetz (ISG), Art. 74a ff.
- NDB/VBS: «Sicherheit Schweiz 2026»: Keine Entwarnung für die Schweiz, 25. Juni 2026
- SVV: Cyberversicherungen wachsen – doch bei KMU bleiben grosse Schutzlücken, 3. September 2026
- inside-it.ch: DDoS-Angriff legt Festnetz von Salt zeitweise lahm, 18. Mai 2026
- Bundesrat: Bundesrat verabschiedet Bericht zur Digitalen Souveränität der Schweiz, 26. November 2025
Bleiben Sie auf dem Laufenden
Neue Analysen zur Cybersicherheit in der Schweiz, kompakt in Ihr Postfach. Kein Spam, jederzeit abbestellbar.
