

Das Wichtigste in Kürze
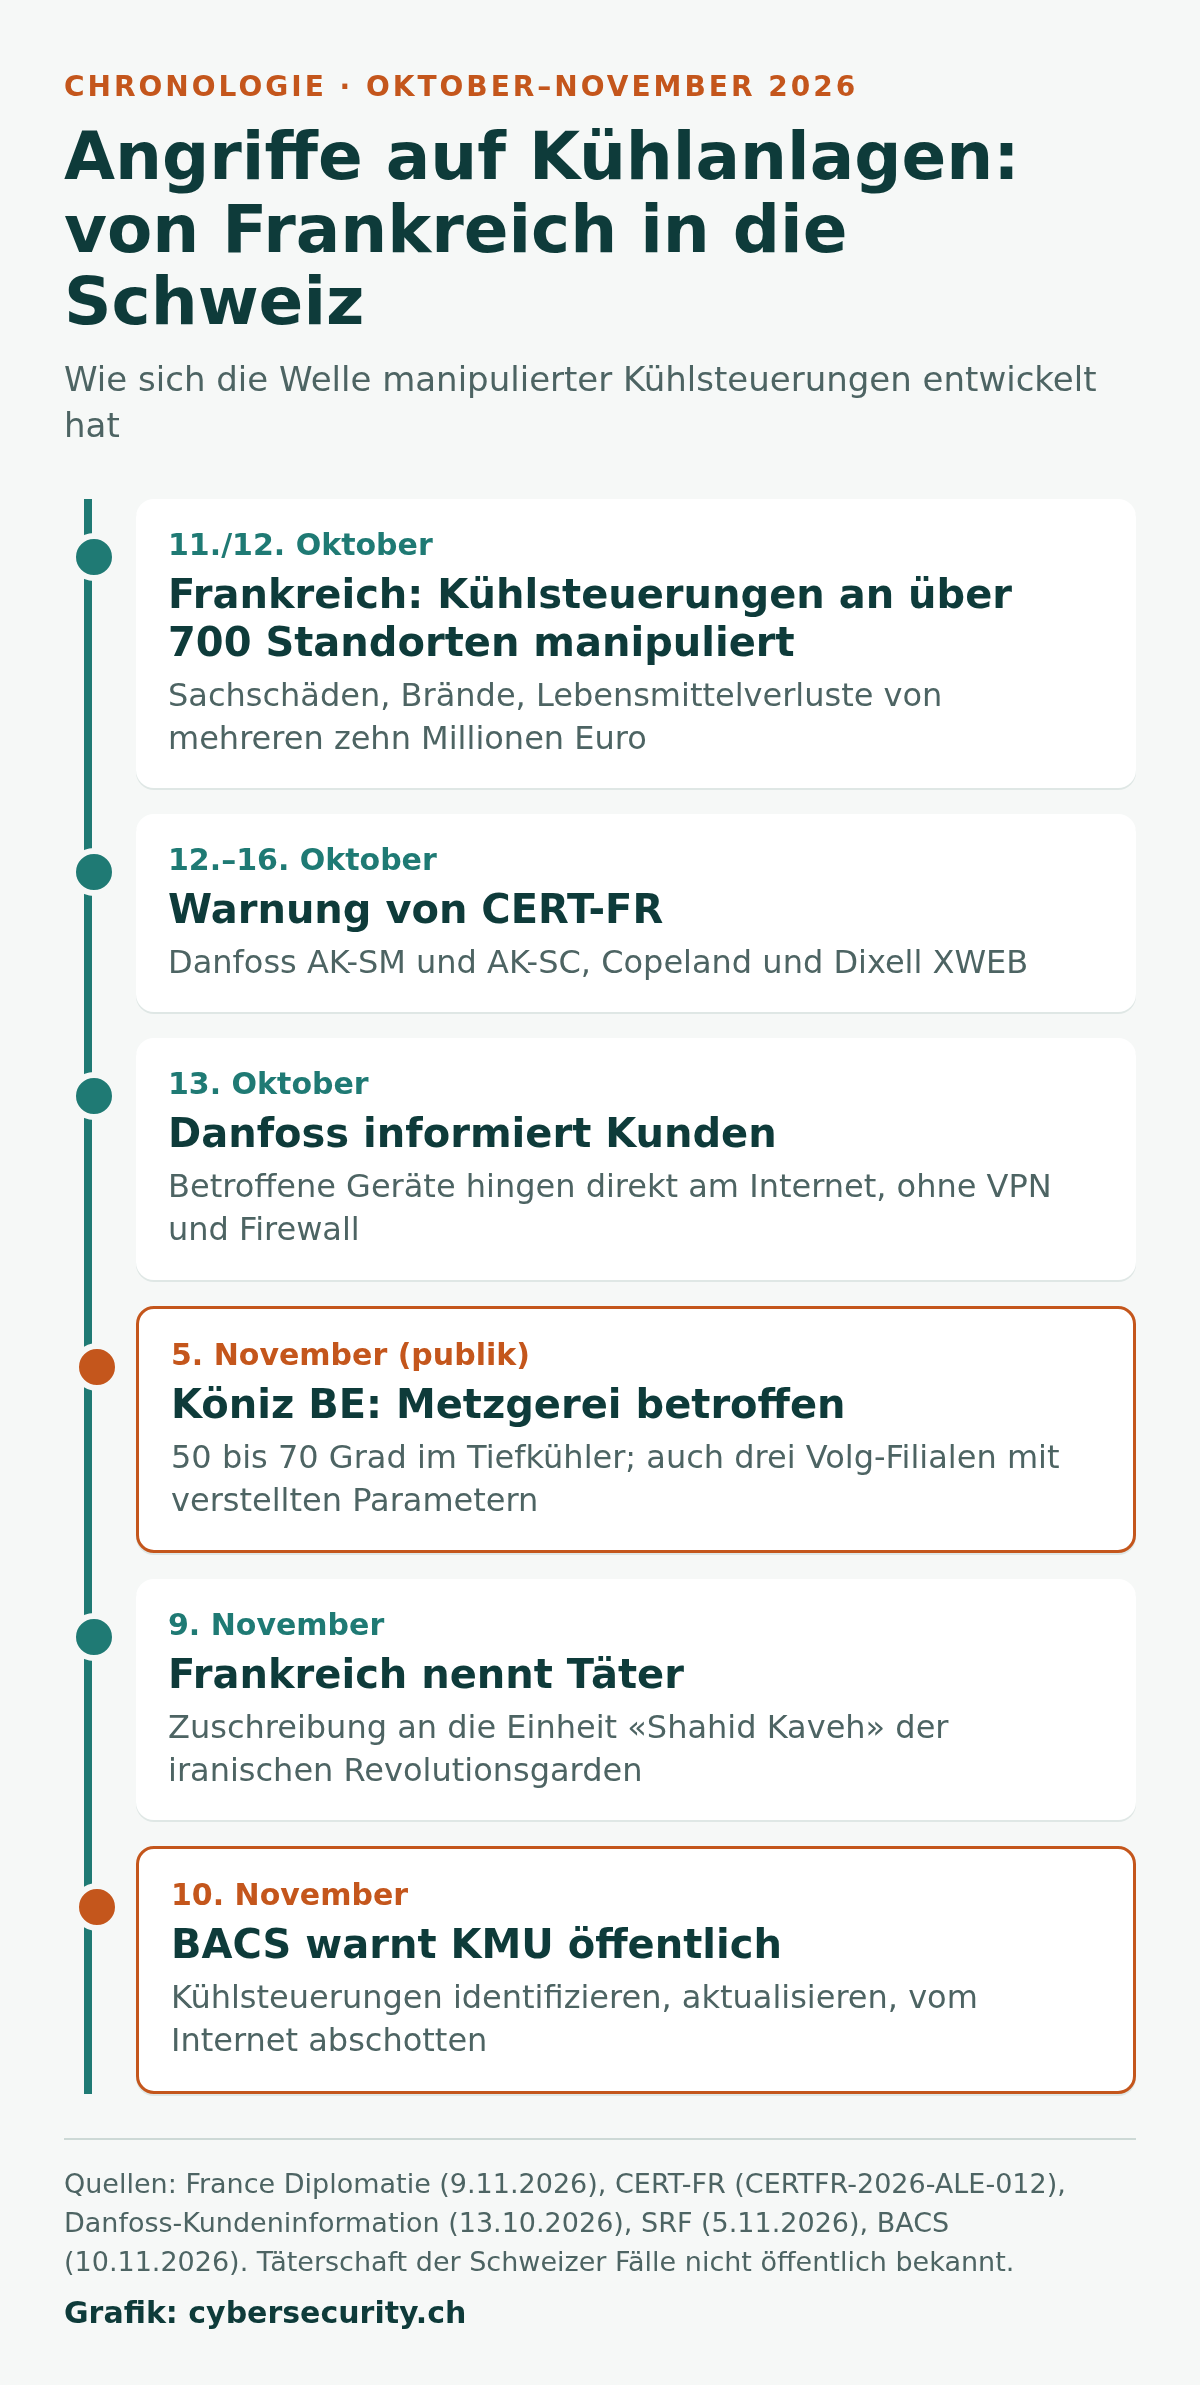
- Anfang November wurde in Köniz BE der erste öffentlich bekannte Cyberangriff auf eine Kühlanlage in der Schweiz publik: Bei einer Metzgerei stieg die Temperatur im Tiefkühler laut Inhaber auf 50 bis 70 Grad. Laut SRF meldete auch Volg in drei Filialen verstellte Parameter.
- Der Fall reiht sich in eine europäische Welle ein. In Frankreich waren in der Nacht vom 11. auf den 12. Oktober Kühlsteuerungen an über 700 Standorten betroffen; Paris hat die Angriffe am 9. November einer Einheit der iranischen Revolutionsgarden zugeschrieben.
- Das BACS warnt seit dem 10. November ausdrücklich auch KMU: Metzgereien, Restaurants, Hotels, Apotheken, Arztpraxen, Labors, Logistik, Industrie und Landwirtschaft.
- Im Fokus stehen Danfoss-Steuerungen (AK-SM 800, AK-SC 355, AK-SM 800A mit alter Firmware) sowie Copeland/Dixell XWEB, deren Weboberfläche direkt aus dem Internet erreichbar ist.
- Unsere Einschätzung: Das ist kein Hightech-Problem, sondern eines von Zuständigkeit. Die Steuerung gehört oft dem Kältetechniker, nicht der IT. Ein Inventar und eine geschlossene Internetverbindung lösen den grössten Teil des Risikos.
Ein Kühlanlagen-Cyberangriff galt bis vor Kurzem als Szenario für Konferenzvorträge. Seit Anfang November ist er Schweizer Realität. In Köniz bei Bern fand der Inhaber von «Lüthi’s Fleischwaren» im Tiefkühler Temperaturen von 50 bis 70 Grad vor. Das Fleisch sei «wie gekocht» gewesen, die Preisschilder geschmolzen, erzählte er SRF. Den Raum habe man nur mit Mundschutz betreten können. Die Metzgerei trennte die Anlagen vom Netz und schloss die Filiale. Wiedereröffnung frühestens am 20. November, sofern die Anlagen dann wieder zuverlässig kühlen.
Am 10. November hat das Bundesamt für Cybersicherheit (BACS) nachgelegt und eine Warnung veröffentlicht, die sich ausdrücklich nicht nur an Betreiber kritischer Infrastrukturen richtet, sondern an KMU. Wir ordnen ein, was passiert ist, welche Systeme betroffen sind und wie ein Betrieb in wenigen Stunden herausfindet, ob er ein Problem hat.
Von Frankreich nach Köniz: was bisher bekannt ist
Die Welle in Europa
Begonnen hat es in Frankreich. In der Nacht vom 11. auf den 12. Oktober wurden Kühlsteuerungen in Supermärkten an mehr als 700 Standorten manipuliert. Das französische Aussenministerium spricht von erheblichen Sachschäden, Brandausbrüchen und Lebensmittelverlusten von mehreren zehn Millionen Euro. Am 9. November hat Frankreich die Kampagne offiziell der Einheit «Shahid Kaveh» zugeschrieben, die den iranischen Revolutionsgarden nahesteht, und sie als erste rein auf Sabotage ausgerichtete Cyberkampagne auf französischem Boden bezeichnet.
Danfoss informierte seine Kunden am 13. Oktober: In den gemeldeten Fällen seien unter anderem auffällig hohe Abtautemperaturen, geänderte Sollwerte und eine aktivierte elektrische Abtauung beobachtet worden. Die betroffenen Geräte hingen laut Hersteller direkt am öffentlichen Internet, ohne VPN und ohne Firewall. Die französische Behörde CERT-FR erweiterte ihre Warnung gleichentags auf Copeland- und Dixell-XWEB-Systeme. Danach meldeten Medien Fälle in Belgien, Schweden, Irland, Estland und den Niederlanden.
Der Fall Köniz
SRF machte den Fall am 5. November publik. Die Kantonspolizei Bern bestätigte, sie sei informiert worden und habe Ermittlungen aufgenommen. Im gleichen Bericht hiess es, dass auch drei Volg-Filialen verstellte Parameter in Kühlregalen festgestellt hätten. Wer hinter den Schweizer Fällen steckt und welche Steuerung in Köniz im Einsatz war, ist öffentlich nicht bekannt. Eine Verbindung zur Kampagne in Frankreich ist deshalb naheliegend, aber nicht belegt. Wir behandeln sie hier als offene Frage.
Was das BACS jetzt sagt
Das BACS hatte Betreiber kritischer Infrastrukturen schon nach den Vorfällen in Frankreich über den Cyber Security Hub gewarnt. Die neue, öffentliche Warnung begründet das Amt damit, dass die betroffenen Systeme «auch bei kleinen und mittleren Unternehmen (KMU) weit verbreitet» seien. Die Liste der Branchen ist lang: Metzgereien und Lebensmittelproduzenten, Restaurants und Hotels, Apotheken, Arztpraxen und Laboratorien, Logistik- und Lagerbetriebe, Industrie und Landwirtschaft.
Technisch beschreibt das BACS ein bekanntes Muster: Angreifer verschaffen sich Zugang zu Managementschnittstellen, die direkt aus dem Internet erreichbar sind, und verändern dann Temperaturen, Abtauzyklen, Alarmgrenzwerte oder Benachrichtigungen. Der letzte Punkt ist der heimtückischste. Wer die Alarmierung abschaltet, sorgt dafür, dass niemand nachts aufs Handy schaut, während der Kühlraum warm wird. Gegenüber 20 Minuten betonte das BACS zudem den Grundsatz der Eigenverantwortung: Der Bund unterstütze und koordiniere, ersetze die Verantwortung der Betreiber aber nicht.
Welche Systeme genannt werden
- Danfoss AK-SM 800 System Manager und AK-SC 355: End-of-Life-Produkte ohne Sicherheitsupdates. Laut Danfoss wurde der AK-SC 355 2016 aus dem Verkauf genommen, der AK-SM 800 2023.
- Danfoss AK-SM 800A / AK-SM 8xxA: aktuelle Produktfamilie, gefährdet bei veralteter Firmware. Danfoss hat bekannte Schwachstellen mit Version 4.3.1 behoben und empfiehlt zusätzlich den Sicherheitsmodus «Strict». Neuere Firmware erzwingt laut BACS verschlüsselte Kommunikation über HTTPS.
- Copeland/Dixell XWEB: Kühlmanagementsysteme, die CERT-FR und BACS als potenziell betroffen nennen, insbesondere ältere Geräte.
Wichtig: Die Liste ist eine Momentaufnahme. Andere Steuerungen, die mit Standardpasswort offen im Netz hängen, sind nicht sicherer, nur weil ihr Hersteller in dieser Welle nicht genannt wird.
Das eigentliche Problem: Niemand fühlt sich zuständig
Man kann diese Angriffe als exotisch abtun. Das wäre ein Fehler. Die Ursache ist banal, und gerade deshalb so verbreitet. Eine Kälteanlage wird vom Kältetechniker geplant, eingebaut und gewartet. Damit er Alarme sieht und Störungen aus der Ferne beheben kann, bekommt die Steuerung einen Internetzugang, manchmal über einen eigenen Router, manchmal über eine Portfreigabe im Firmennetz. Die IT, falls es im Betrieb überhaupt eine gibt, weiss davon oft nichts. Das BACS schreibt es selbst: Vielen Unternehmen sei nicht bewusst, dass ihre Kälteanlagen aus dem Internet erreichbar sind oder von externen Dienstleistern betrieben werden.
Bei einer Metzgerei mit vier Filialen ist das nachvollziehbar. Bei einem Spitallabor, einer Spitalapotheke oder einem Pharmalogistiker ist es das nicht mehr. Dort lagern Medikamente, Proben oder Impfstoffe, deren Kühlkette in der Regel lückenlos dokumentiert sein muss. Ein manipulierter Sollwert ist hier nicht nur ein Warenverlust, sondern ein Qualitäts- und Haftungsfall. Wer Kühlung als «Haustechnik» abbucht und aus dem Sicherheitskonzept ausklammert, hat eine Lücke im eigenen Risikomanagement.
Für Betreiber, die unter die Meldepflicht nach Art. 74b des Informationssicherheitsgesetzes fallen, kommt ein formaler Punkt hinzu: Cyberangriffe sind dem BACS innert 24 Stunden nach Entdeckung zu melden, auch wenn «nur» die Haustechnik betroffen ist. Wer seine Pflichten noch nicht geklärt hat, findet die Grundlagen in unserem Beitrag zu ISG, CSV und NIS2.
Der Kühlanlagen-Check: in fünf Schritten
Die folgenden Schritte stützen sich auf die Empfehlungen von BACS, CERT-FR und Danfoss. Für die meisten Betriebe sind sie an einem Nachmittag erledigt, vorausgesetzt, der Kältetechniker ist erreichbar.
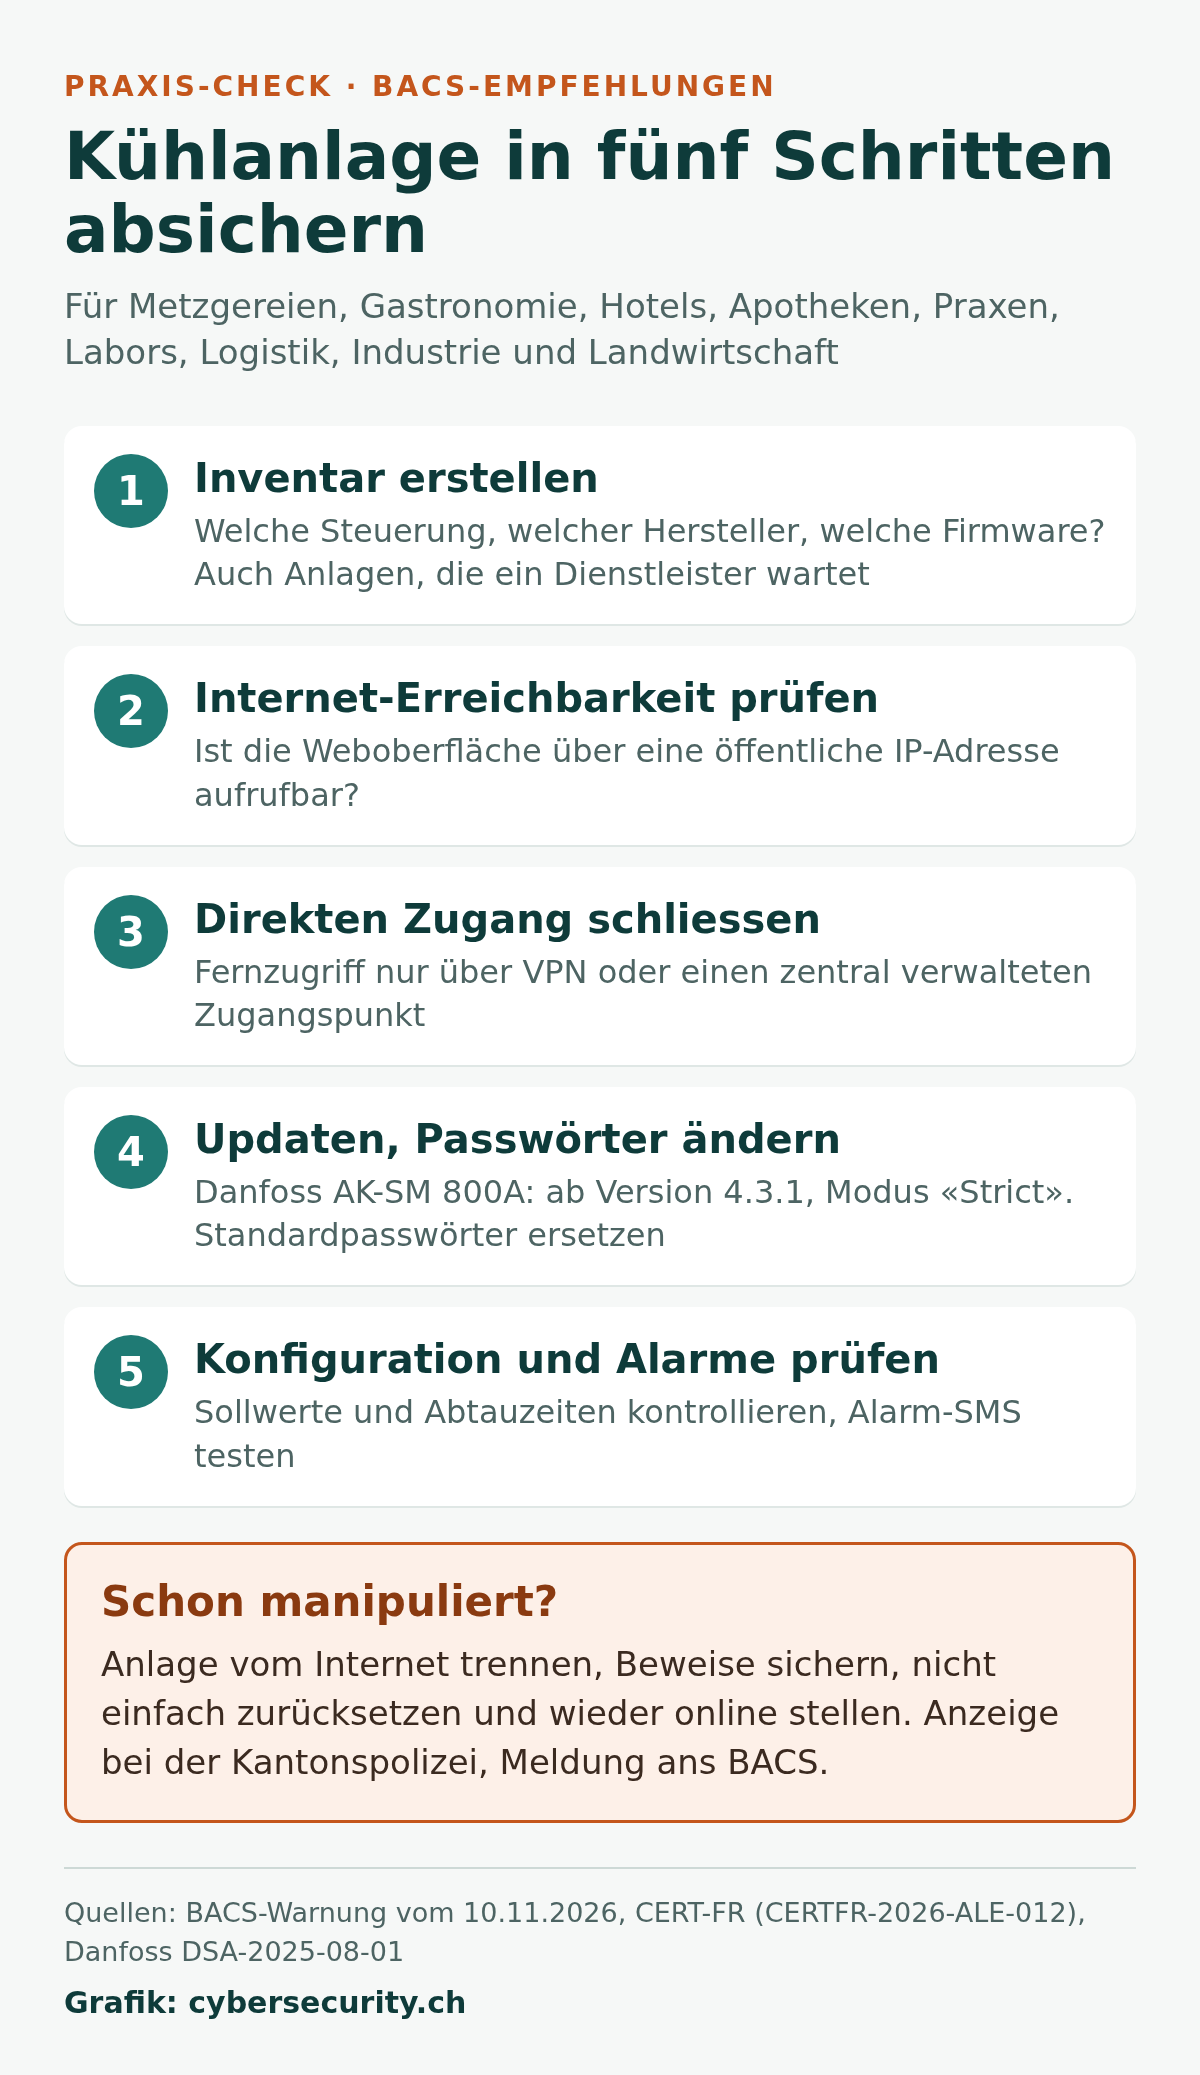
- Inventar erstellen. Welche Kühl- und Kälteanlagen gibt es, welche Steuerung, welcher Hersteller, welche Firmware? Fragen Sie den Wartungsdienstleister schriftlich, ob und wie die Steuerung aus der Ferne erreichbar ist. Auch Anlagen in gemieteten Räumen oder in Filialen zählen.
- Internet-Erreichbarkeit prüfen. Ist die Weboberfläche über eine öffentliche IP-Adresse aufrufbar? Ein Test von ausserhalb des Firmennetzes, etwa über das Mobilnetz, oder ein Blick auf die Portfreigaben im Router gibt eine erste Antwort. Ihr IT-Partner kann das gezielt prüfen.
- Direkten Zugang schliessen. Managementschnittstellen gehören nicht ins offene Internet. Fernzugriff nur über VPN oder einen zentral verwalteten Zugangspunkt. CERT-FR hält eine reine IP-Filterung auf die Adressen des Kältetechnikers als Notlösung für zulässig, aber nicht als Dauerzustand.
- Aktualisieren und Passwörter ändern. Verfügbare Firmware einspielen, bei Danfoss AK-SM 800A mindestens Version 4.3.1 und Modus «Strict». Standardpasswörter sofort durch individuelle ersetzen. Geräte ohne Updates ersetzen oder strikt vom Netz isolieren.
- Konfiguration kontrollieren und Alarme testen. Sollwerte, Abtauzeiten und Alarmgrenzen mit den Sollvorgaben vergleichen, die Konfiguration sichern und prüfen, ob die Alarm-SMS oder -Mail tatsächlich ankommt.
Ein Detail aus der CERT-FR-Warnung ist für die Praxis Gold wert: Prüfen Sie vor dem Kappen der Datenverbindung zum Kältedienstleister die Bedingungen Ihrer Versicherung. Manche Policen setzen eine Fernüberwachung voraus. Das ist kein Grund, die Anlage offen zu lassen, wohl aber einer, den Wechsel auf VPN mit Dienstleister und Versicherer abzusprechen.
Wenn die Anlage bereits manipuliert wurde
- Internetverbindung trennen, wie es die Metzgerei in Köniz getan hat. Lebensmittel- und Produktsicherheit gehen vor.
- Beweise sichern: Fotos der Anzeigen, Logdateien der Steuerung, Zeitpunkt der Entdeckung, Temperaturaufzeichnungen.
- Gerät nicht einfach zurücksetzen und wieder online stellen. CERT-FR warnt ausdrücklich: Ein Werksreset entfernt zwar Spuren einer Kompromittierung, ein ungepatchtes Gerät bleibt aber verwundbar und wird mit hoher Wahrscheinlichkeit erneut angegriffen.
- Melden: Anzeige bei der Kantonspolizei, Meldung an das BACS, bei Meldepflicht innert 24 Stunden. Die Versicherung früh einbeziehen.
Viele Grundsätze aus unserem Playbook für die ersten 24 Stunden gelten sinngemäss auch hier, von der Beweissicherung bis zur Kommunikation mit Kunden.
Unsere Einschätzung
Die Kühlanlagen-Angriffe sind ein Lehrstück darüber, wie Betriebstechnik zum Einfallstor wird, ohne dass jemand eine Firewall «falsch» konfiguriert hätte. Es gab schlicht keine. Die Täter brauchten offenbar keine raffinierten Exploits, sondern offene Weboberflächen, alte Firmware und Standardpasswörter. Danfoss selbst sagte gegenüber der niederländischen NOS laut Claroty, die angegriffenen Anlagen seien nicht in gesicherten Netzen gestanden und mit Standardpasswort geschützt gewesen.
Das ist die gute Nachricht: Die Abwehr ist bekannt und bezahlbar. Die schlechte: Sie verlangt, dass Geschäftsleitungen eine Frage stellen, die bisher niemand gestellt hat, nämlich «Was hängt bei uns sonst noch am Internet?». Kühlanlagen sind dabei nur der aktuelle Anlass. Gebäudeleittechnik, Zutrittssysteme, Photovoltaik-Wechselrichter und Heizungssteuerungen folgen demselben Muster. Wer das Inventar jetzt für die Kälte macht, sollte die übrige Haustechnik gleich mitnehmen. Wie die Behörden die Gesamtlage einschätzen, zeigt unsere Analyse des BACS-Halbjahresberichts. Und warum der Bund Hersteller vernetzter Produkte künftig stärker in die Pflicht nehmen will, beschreibt unser Beitrag zum Schweizer CRA-Pendant.
Quellen
- BACS: Kühl- und Kältesteuerungen: Systeme identifizieren, aktualisieren und schützen, 10. November 2026
- SRF: Berner Metzgerei Opfer von Hackerangriff – auch Volg betroffen, 5. November 2026
- Keystone-SDA/swissinfo.ch: Metzgerei in Köniz muss nach Cyberangriff vorübergehend schliessen, 5. November 2026
- 20 Minuten: Bund warnt nach Kühlregal-Hack in Bern: Bedrohung «bleibt hoch», 9. November 2026
- France Diplomatie: Déclaration d’attribution à l’Iran de cyberattaques visant la France, 9. November 2026
- CERT-FR: CERTFR-2026-ALE-012, Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, 12.–16. Oktober 2026
- Danfoss: Security Advisory DSA-2025-08-01 (AK-SM 8xxA)
- Claroty: European Supermarket Hacks Expose Risks of Internet-Facing Refrigeration Systems
- BACS: Meldepflicht – Wer muss melden?
Bleiben Sie auf dem Laufenden
Neue Analysen zur Cybersicherheit in der Schweiz, kompakt in Ihr Postfach. Kein Spam, jederzeit abbestellbar.
