
Das Wichtigste in Kürze
- Seit Anfang November kursieren E-Mails, die angeblich vom Eidgenössischen Amt für das Handelsregister (EHRA) stammen. Cybercrimepolice.ch warnt seit dem 4. November, das BACS seit dem 6. November.
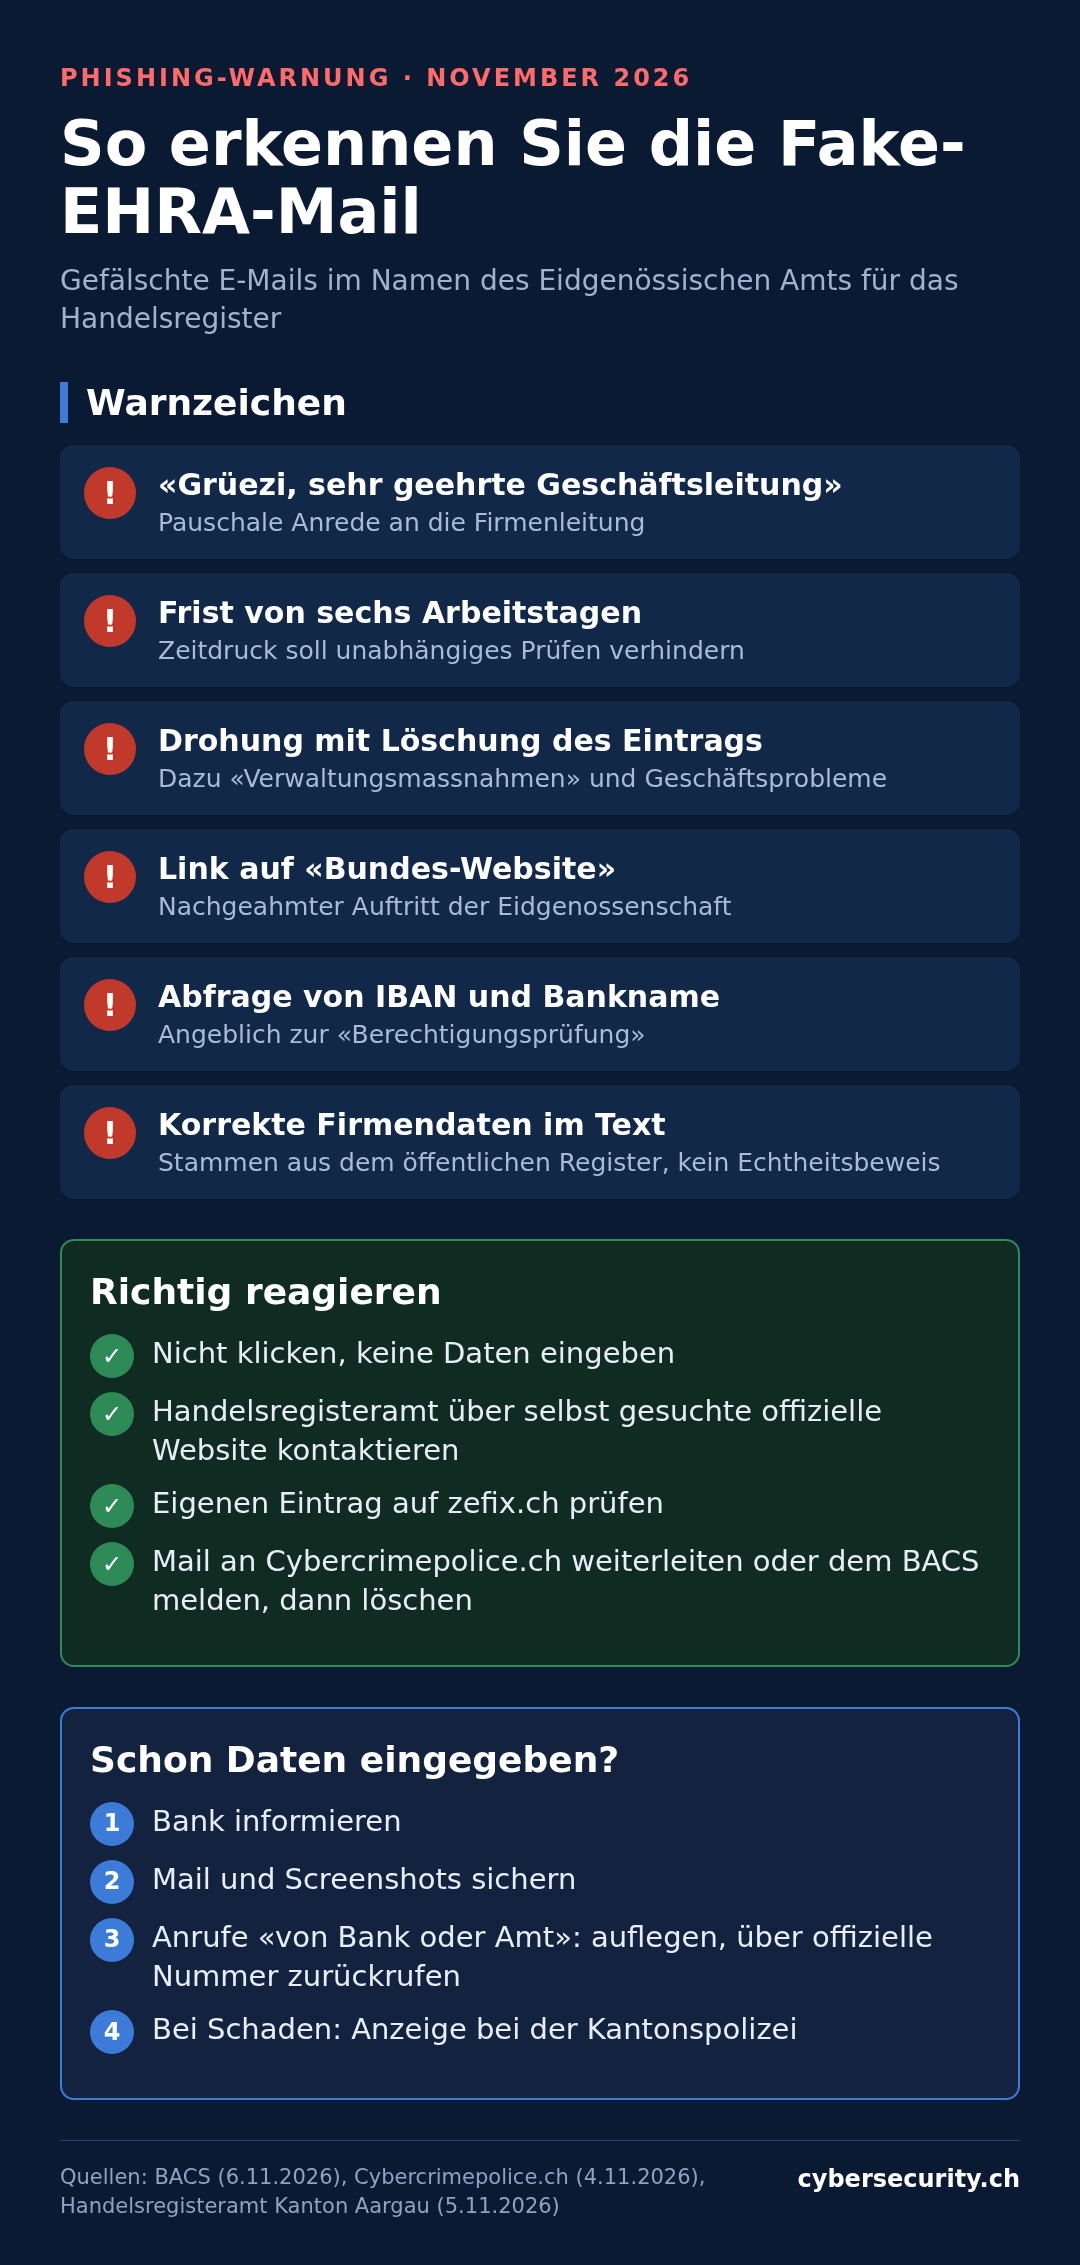
- Die Mail verlangt, «fehlerhafte» Firmendaten innert sechs Arbeitstagen zu aktualisieren, und droht mit Verwaltungsmassnahmen und der vorübergehenden Löschung des Eintrags.
- Der Link führt auf eine gefälschte Bundes-Website, die Personen-, Firmen- und Kontaktdaten sowie IBAN und Bankname abfragt.
- Das BACS erhält nach eigenen Angaben zahlreiche Meldungen. Unsere Einschätzung: Die abgegriffenen Daten sind vor allem Rohstoff für Folgeangriffe per Telefon oder E-Mail.
- Wer Daten eingegeben hat: Bank informieren, Belege sichern, bei Schaden Anzeige bei der Kantonspolizei erstatten, Vorfall dem BACS melden.
«Grüezi, sehr geehrte Geschäftsleitung». So beginnt eine E-Mail, die derzeit in vielen Schweizer Firmenpostfächern landet. Absender soll das Eidgenössische Amt für das Handelsregister sein, kurz EHRA. Der Inhalt klingt nach Verwaltungsalltag: Bei Änderungen am Handelsregistereintrag habe sich gezeigt, dass die hinterlegten Daten möglicherweise nicht stimmen. Man möge sie bitte korrigieren. Die Nachricht ist gefälscht, und sie ist besser gemacht als der übliche Phishing-Ausschuss.
Cybercrimepolice.ch, die Präventionsplattform der Kantonspolizei Zürich, hat den Fall am 4. November publik gemacht. Zwei Tage später zog das Bundesamt für Cybersicherheit (BACS) mit einer eigenen Warnung nach und schreibt, es erhalte «derzeit zahlreiche Meldungen» zu dieser angeblichen Datenaktualisierung. Auch das Handelsregisteramt des Kantons Aargau warnt auf seiner Website vor solchen Mails. Wir haben die Warnungen ausgewertet und zeigen, woran man die Fälschung erkennt, warum gerade Geschäftsleitungen im Visier sind und was zu tun ist, wenn bereits jemand geklickt hat.
So funktioniert die Masche
Die E-Mail: Frist, Drohung, Amtston
Laut Cybercrimepolice.ch setzt die Mail eine Frist von sechs Arbeitstagen. Wer nicht reagiert, dem werden Verwaltungsmassnahmen, die vorübergehende Löschung des Eintrags und «Schwierigkeiten bei geschäftlichen Vorgängen» in Aussicht gestellt. Das ist das klassische Rezept: eine Autorität, eine knappe Frist und eine Folge, die für ein Unternehmen existenziell klingt. Wer fürchtet, dass Bank, Kunden oder Lieferanten den Firmeneintrag plötzlich nicht mehr finden, prüft weniger genau.
Die Website: ein inszeniertes Behördenverfahren
Der Link führt auf eine Seite, die den Webauftritt der Schweizerischen Eidgenossenschaft nachahmt. Zuerst wird eine Referenznummer verlangt, danach Angaben zur Person, zum Unternehmen und zur Erreichbarkeit. Im nächsten Schritt soll angeblich die «Berechtigung» anhand der IBAN geprüft werden, dazu wird der Name der Bank abgefragt. Fortschrittsbalken und eine abschliessende Erfolgsmeldung sorgen dafür, dass sich das Ganze wie ein ordentlicher Verwaltungsprozess anfühlt.
Auffällig ist, was die Seite gemäss den Warnungen nicht verlangt: Passwörter oder Kreditkartendaten werden in den Beschreibungen der Behörden nicht erwähnt. Das macht die Sache nicht harmloser. Cybercrimepolice.ch hält es für denkbar, dass die Täter die erbeuteten Angaben für gezielte Folgeangriffe nutzen, etwa Spear-Phishing per E-Mail oder Anrufe (Vishing), bei denen sie sich erneut als EHRA oder als Mitarbeitende der angegebenen Bank ausgeben. Belegte Folgefälle nennt die Warnung bisher nicht.
Warum es gerade Geschäftsleitungen trifft
Das Handelsregister ist öffentlich, und das ist gewollt. Über Zefix, den zentralen Firmenindex des Bundes, und die kantonalen Registerauszüge kann jede und jeder nachschlagen, wie eine Firma heisst, wo sie ihren Sitz hat und wer zeichnungsberechtigt ist. Für Betrüger ist das eine fertige Adressliste. Sie wissen, wen sie anschreiben müssen, und können die Mail mit korrekten Firmendaten ausstatten. Genau davor warnt das BACS: Man solle auch dann vorsichtig sein, wenn Firmenname, Adresse oder Handelsregisternummer auf den ersten Blick stimmen.
Die Anrede «sehr geehrte Geschäftsleitung» ist kein Zufall. Cybercrimepolice.ch vermutet, dass so gezielt Personen mit Entscheidungs- oder Verwaltungsverantwortung angesprochen werden sollen. In vielen KMU erledigt die Inhaberin oder der Geschäftsführer die Behördenpost nebenbei, zwischen Kundenterminen und Lohnlauf. Eine Mail, die nach Amtspflicht klingt, wird dann schnell «noch rasch» erledigt. Hinzu kommt: Die Leute, die solche Mails lesen, sind oft dieselben, die Zahlungen freigeben dürfen. Wer weiss, welche Bank eine Firma nutzt und wer dort unterschreibt, hat für einen späteren Anruf «von der Bank» die halbe Arbeit schon erledigt.
Neu ist das Grundmuster nicht. Das Handelsregisteramt Aargau warnt parallel vor gefälschten Handelsregisterrechnungen und erinnert an private «Register», die neu eingetragenen Firmen überteuerte Einträge andrehen. Wie sich solche Social-Engineering-Angriffe mit KI weiter verfeinern, haben wir in unserem Beitrag zu KI-Phishing bei Schweizer KMU beschrieben.
Echte Handelsregister-Post erkennen
Die wichtigste Regel ist simpel: Prüfen Sie nie über den Weg, den die Nachricht selbst anbietet. Links, Telefonnummern und Antwortadressen in einer verdächtigen Mail können direkt zu den Tätern führen. Rufen Sie die Website des zuständigen kantonalen Handelsregisteramts selbst auf und nehmen Sie über die dort publizierten Kontaktdaten Kontakt auf. Den eigenen Eintrag können Sie jederzeit auf zefix.ch kontrollieren, ganz ohne Login und ohne Referenznummer.
Das Handelsregisteramt des Kantons Aargau hält ausdrücklich fest, dass es keine Aufforderungen versendet, bei denen über einen Link eine umgehende Aktualisierung verlangt und bei Nichtbefolgung mit der Löschung gedroht wird. Zudem erinnert das Amt an das Anmelde- und Belegprinzip: Einträge ins Handelsregister beruhen auf einer Anmeldung und müssen mit Belegen nachgewiesen werden, etwa mit öffentlichen Urkunden oder Protokollen. Ein «Datenabgleich» per Webformular mit IBAN-Prüfung passt schlicht nicht zu diesem Verfahren.
Für Rechnungen nennt der Kanton Aargau eigene Merkmale: eine feste IBAN, eine Referenznummer mit fixem Anfang und stets eine namentliche Ansprechperson mit Telefonnummer und E-Mail-Adresse auf @ag.ch. Andere Kantone haben andere Daten. Lohnenswert ist deshalb, die Merkmale des eigenen Kantons einmal nachzuschlagen und in der Buchhaltung zu hinterlegen.
Checkliste für KMU
- Nicht klicken, nichts eingeben. Links in solchen Mails nicht öffnen, keine Firmen-, Personen- oder Bankdaten erfassen.
- Unabhängig prüfen. Kantonales Handelsregisteramt über die selbst gesuchte offizielle Website kontaktieren, den Eintrag auf zefix.ch ansehen.
- Absender genau lesen. Das BACS empfiehlt, auf kleine Abweichungen in Adressen zu achten, etwa info@firma-schweiz.com statt info@firma.ch, und auf ungewohnte Formulierungen.
- Weiterleiten statt diskutieren. Verdächtige Mails an Cybercrimepolice.ch weiterleiten oder über das Meldeformular des BACS melden, danach löschen.
- Team informieren. Buchhaltung, Sekretariat und alle, die Behördenpost öffnen, kurz über die Masche ins Bild setzen.
- Rückrufregel vereinbaren. Wer «von der Bank» oder «vom Amt» anruft und Daten oder Zahlungen verlangt, wird über die bekannte, offizielle Nummer zurückgerufen.
- Online-Präsenz pflegen. Das BACS rät Firmen ohne eigenen Webauftritt, zumindest eine einfache offizielle Website zu betreiben und regelmässig nach dem eigenen Firmennamen zu suchen, um Missbrauch früh zu erkennen.
Schon geklickt oder Daten eingegeben?
Wer nur auf den Link geklickt hat, ohne etwas einzugeben, hat nach heutigem Kenntnisstand keine Daten preisgegeben. Die Behörden beschreiben eine reine Datenabfrage, keinen Schadcode-Download. Anders sieht es aus, wenn das Formular ausgefüllt wurde. Dann gilt:
- Bank informieren. Da IBAN und Bankname abgefragt wurden, sollte die Bank wissen, dass diese Angaben in falsche Hände geraten sein könnten. Sie kann Konten genauer beobachten und warnt Sie, falls sich jemand in Ihrem Namen meldet.
- Belege sichern. Mail samt Kopfzeilen, Screenshots der Fake-Seite und eine Notiz, was eingegeben wurde. Cybercrimepolice.ch rät ausdrücklich dazu.
- Folgekontakte misstrauisch behandeln. Rechnen Sie mit Anrufen oder Mails, die auf den erbeuteten Angaben aufbauen, etwa angeblich von der Bank oder erneut vom EHRA. Achten Sie auf ungewöhnliche Bestellungen, Rechnungen oder Verträge in Ihrem Namen.
- Anzeige erstatten. Bei konkretem Missbrauch oder finanziellem Schaden die zuständige Kantonspolizei kontaktieren. Wurde bereits Geld überwiesen, sofort die Bank anrufen: Je schneller, desto eher lässt sich eine Zahlung allenfalls noch stoppen.
- Dem BACS melden. Auch ohne Schaden hilft eine Meldung, das Lagebild zu vervollständigen und andere zu warnen.
Falls im Zuge des Vorfalls doch Zugangsdaten oder Geräte betroffen sind, lohnt ein strukturiertes Vorgehen. Unser Playbook für die ersten 24 Stunden ist zwar für Ransomware geschrieben, die Grundsätze zu Kommunikation, Beweissicherung und Meldewegen gelten aber auch hier.
Unsere Einschätzung
Diese Welle von Handelsregister-Phishing ist kein Massen-Spam, über den man lächelt. Sie trifft einen wunden Punkt: Behördenkommunikation, die Unternehmen ernst nehmen müssen, kombiniert mit öffentlich verfügbaren Firmendaten, die der Fälschung Glaubwürdigkeit verleihen. Dass die Fake-Seite keine Passwörter, sondern Bank- und Kontaktdaten sammelt, deutet für uns auf eine zweite Phase hin. Die gefährlichere Nachricht dürfte also nicht diese Mail sein, sondern der Anruf, der Wochen später kommt und mit erstaunlich genauen Angaben überzeugt.
Die gute Nachricht: Die Abwehr kostet nichts. Eine verbindliche Rückrufregel, ein kurzer Hinweis ans Team und der Grundsatz, Behörden nur über selbst gesuchte Kontaktdaten zu kontaktieren, entschärfen diese und viele künftige Varianten. Wo die Schweiz bei der Cyberresilienz insgesamt steht, zeigt unsere Analyse des BACS-Halbjahresberichts.
Quellen
- BACS: Phishing-E-Mails im Namen des Handelsregisters (EHRA), 6. November 2026
- Cybercrimepolice.ch (Kantonspolizei Zürich): Gefälschte EHRA-Mail fordert zur Aktualisierung von Handelsregisterdaten auf, 4. November 2026
- Kanton Aargau, Handelsregisteramt: Handelsregister - Warnung vor gefälschten E-Mails und Rechnungen, 5. November 2026
- Mimikama: Gefälschte Handelsregister-Mail droht mit Löschung
- BACS: Meldeformular für Cybervorfälle
- Zefix: Zentraler Firmenindex
Bleiben Sie auf dem Laufenden
Neue Analysen zur Cybersicherheit in der Schweiz, kompakt in Ihr Postfach. Kein Spam, jederzeit abbestellbar.
