
Das Wichtigste in Kürze
- Ende September 2026 griff die Ransomware-Gruppe Akira den Pensionskassen-Softwareanbieter PK Softech AG aus Reinach BL an. Betroffen sind die Publica und weitere Vorsorgeeinrichtungen; auch die Kassen von Migros, Post, Syngenta, der Stadt Zürich und Zug klären mögliche Datenabflüsse ab oder haben sie bestätigt.
- Die Daten lagen beim Lieferanten unter anderem, weil er neue Softwareversionen mit echten Versichertendaten testete. Der EDÖB untersucht den Fall seit dem 22. Oktober formell.
- Das DSG ist eindeutig: Wer Daten auslagert, bleibt verantwortlich (Art. 9), und der Dienstleister muss jede Verletzung der Datensicherheit «so rasch als möglich» melden (Art. 24 Abs. 3). Ein neu publiziertes Urteil bestätigt zudem die Pflicht, Betroffene zu informieren.
- Unsere Einschätzung: Jede Firma, die Lohn-, Kunden- oder Patientendaten auslagert, sollte jetzt acht Punkte prüfen. Der wichtigste kostet fast nichts: keine Echtdaten in Testumgebungen von Lieferanten.
Stand: Samstag, 14. November 2026. Die Abklärungen zum Umfang des Datenabflusses laufen noch.
Ein Datenleck beim Dienstleister wirkt in vielen Geschäftsleitungen wie ein fernes Risiko, das man mit einer Vertragsklausel erledigt hat. Der Angriff auf die PK Softech AG zeigt, wie schnell daraus ein eigenes Problem wird. Die Firma aus Reinach BL entwickelt Software für die Verwaltung von Pensionskassen. Ende September drangen Kriminelle in ihre IT ein, und seither melden sich Vorsorgeeinrichtungen, deren Versichertendaten beim Lieferanten lagen. Darunter ist die Publica, die Pensionskasse des Bundes, mit laut NZZ rund 70'000 aktiven Versicherten und 41'500 Rentenbezügern.
Der Fall zeigt exemplarisch, wo die Kette zwischen Auftraggeber und Lieferant reisst: bei Testdaten, bei Unterauftragnehmern und bei der Information der Betroffenen. Wir ordnen ein, was bekannt ist, was das Datenschutzgesetz verlangt und was KMU daraus ableiten sollten.
Was bisher bekannt ist
Ein Angriff, viele Betroffene
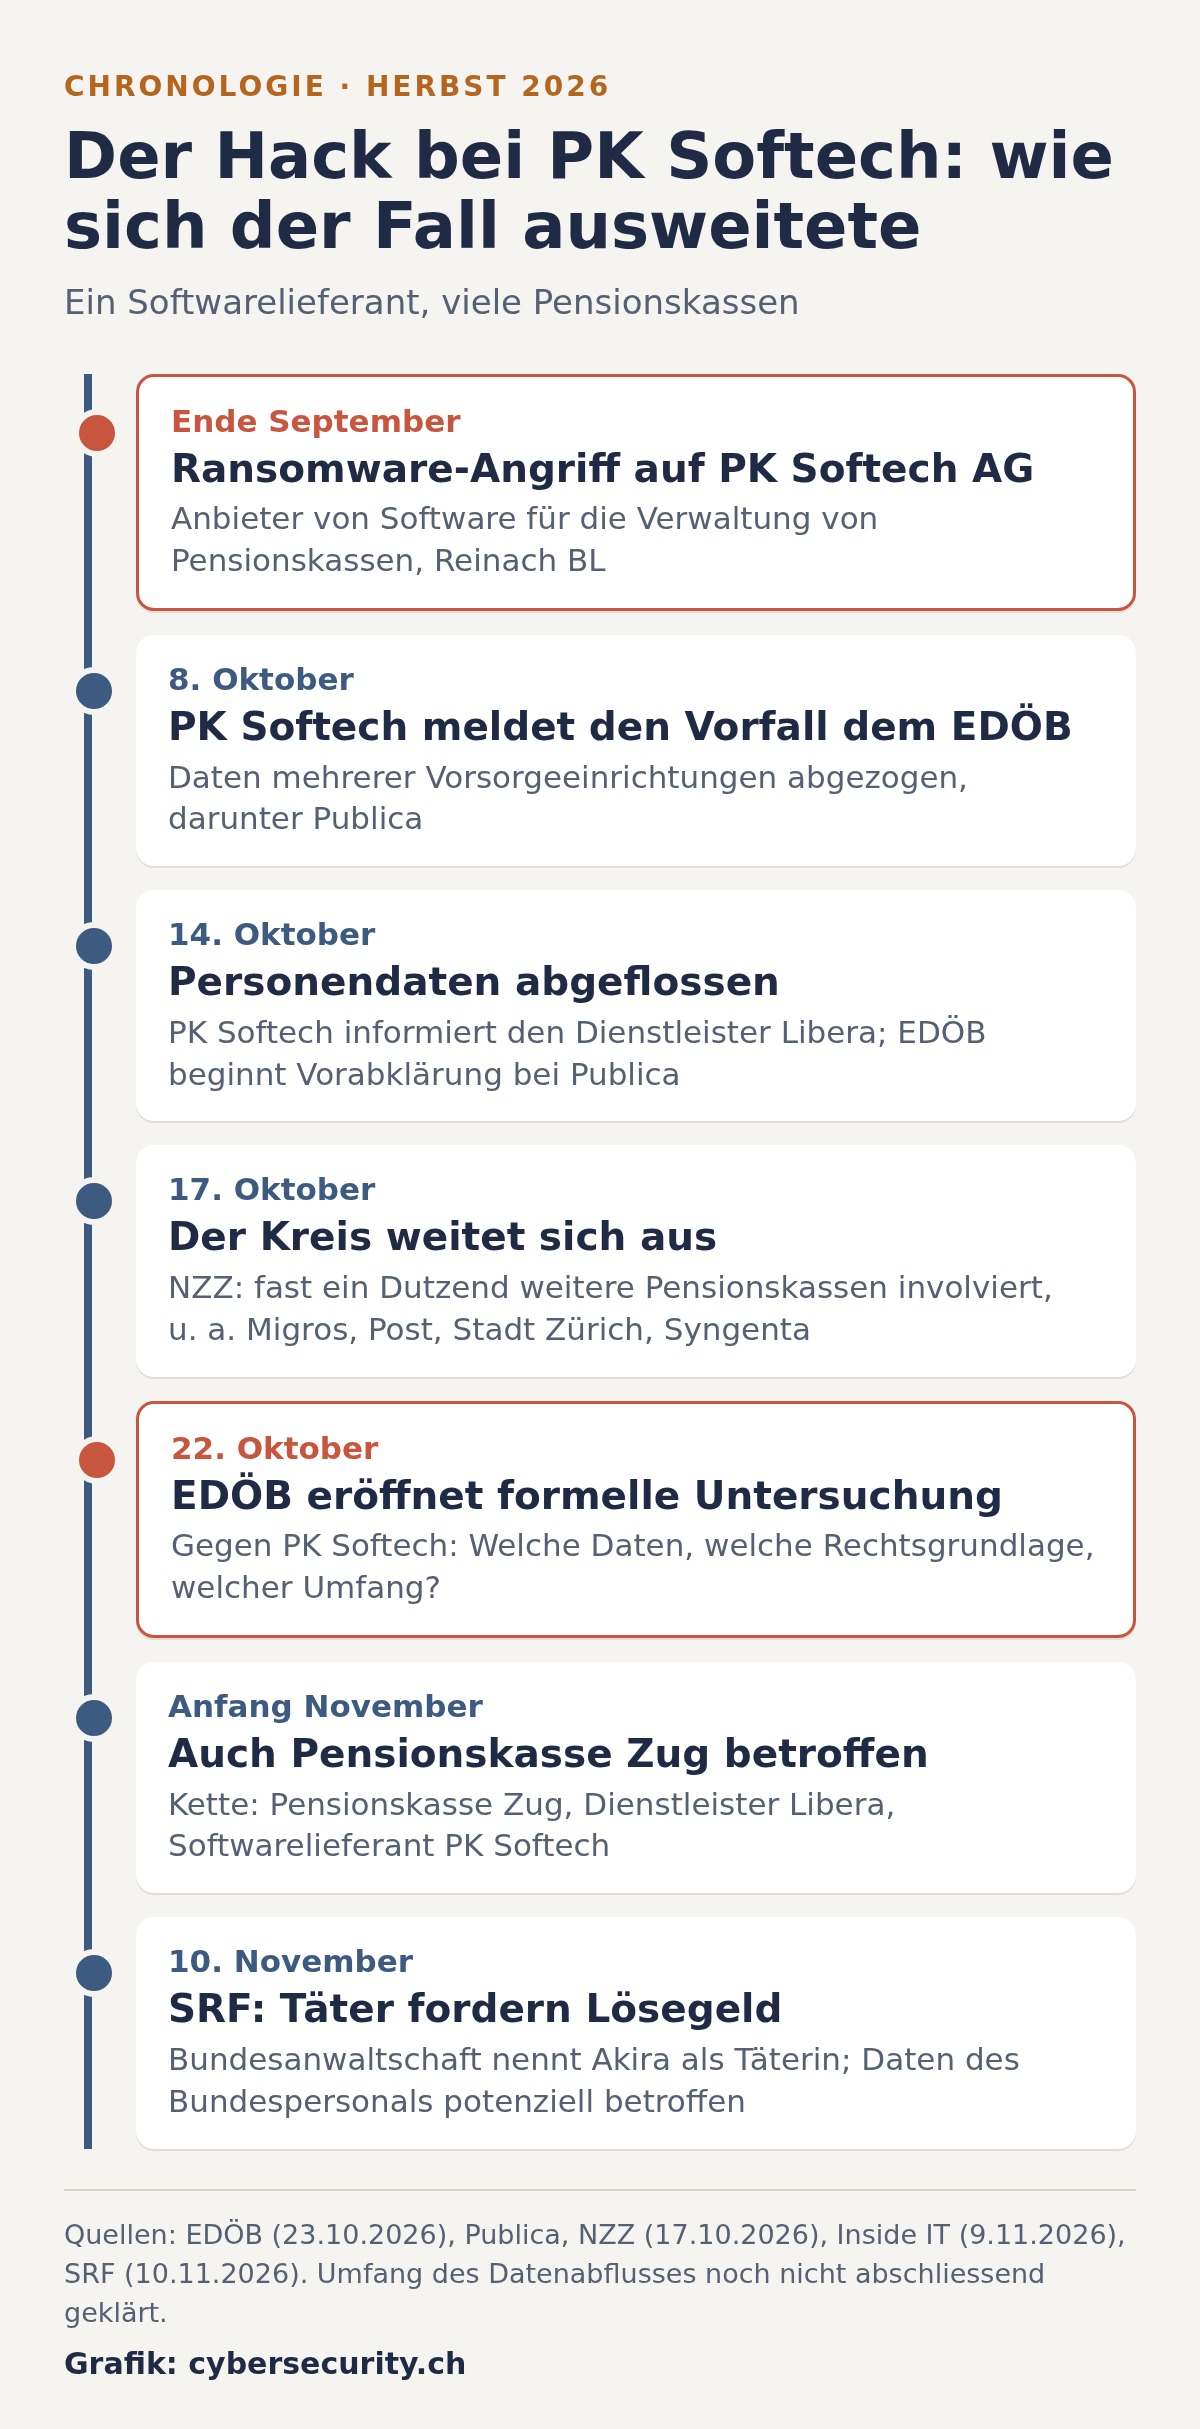
Am 8. Oktober informierte PK Softech den Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB). Danach weitete sich der Kreis rasch aus. Die NZZ zählte am 17. Oktober fast ein Dutzend weitere betroffene Pensionskassen. Auch der Pensionskassendienstleister Libera bestätigte, mit PK Softech zusammenzuarbeiten; dieser habe Libera am 14. Oktober erstmals mitgeteilt, dass Personendaten abgeflossen seien.
Bemerkenswert ist, wie sich die Einschätzung verschob. Die Bernische Pensionskasse musste laut NZZ «entgegen vorherigen Informationen der PKS» davon ausgehen, dass Personendaten abgeflossen sind. Die Pensionskasse Zug wurde laut Inside IT Mitte Oktober informiert, hielt sich zunächst für nicht betroffen und erfuhr erst Anfang November vom Gegenteil. Sie ist nicht einmal direkte Kundin: Ihre Administration ist an Libera ausgelagert, und Libera nutzt die Software von PK Softech. Eine Kette mit drei Gliedern.
Möglicherweise betroffen sind laut Publica Namen, Adressen, Geburtsdaten, AHV-Nummern, Telefonnummern, E-Mail-Adressen und Angaben zur beruflichen Vorsorge, bei Rentenbezügern auch die IBAN. Die Systeme der Publica selbst seien nicht betroffen, Renten würden normal ausbezahlt.
Erpressung, Ermittlungen, Untersuchung
Die Bundesanwaltschaft bezeichnet laut SRF die Gruppe Akira als Täterin und führt den Fall in einem bestehenden Verfahren zu Akira-Angriffen auf Schweizer Firmen. Am 10. November berichtete SRF, die Täter hätten Lösegeld gefordert, und das VBS wisse davon. Potenziell betroffen seien Daten des gesamten Bundespersonals, auch von verdeckt arbeitenden Mitarbeitenden von Nachrichtendienst und Fedpol. PK Softech und Publica erklärten, bei ihnen sei keine Forderung eingegangen. Hinweise auf eine Veröffentlichung gab es bis dahin nicht.
Der EDÖB eröffnete am 22. Oktober eine formelle Untersuchung gegen PK Softech. Er will klären, welche Daten die Pensionskassen dem Lieferanten gaben, auf welcher rechtlichen Grundlage und wie die Übertragungen tatsächlich abliefen.
Das eigentliche Problem: Echtdaten in der Testumgebung
Warum hatte ein Softwarelieferant überhaupt so viele Personendaten? Die Publica erklärt es offen: Vor neuen Softwareversionen wird getestet, ob die Anwendung auch Sonderfälle korrekt rechnet. Dafür waren beim Lieferanten auch Daten vorhanden. Die Pensionskasse der Stadt Zürich ist laut NZZ noch gar nicht Kundin, bereitet aber einen Wechsel auf 2027 vor. Ihre Daten wurden für Tests dieses Systemwechsels verwendet.
Genau hier liegt der Kern. Produktive Systeme sind meist gut geschützt, Testumgebungen beim Lieferanten oft nicht im gleichen Mass, obwohl dort dieselben Daten liegen. Der Informatikunternehmer Jean-Pierre Kousz sagte der NZZ: «Für Tests sind in 95 Prozent der Fälle die Originaldaten der Versicherten nicht nötig.» Anonymisieren sei aufwendig und werde deshalb häufig gescheut. Die Publica räumte gegenüber der NZZ ein, bei PK Softech keine regelmässigen Security-Audits vor Ort durchgeführt zu haben. Nach dem Vorfall beim Behördensoftware-Anbieter Xplain habe man aber die Löschung von Altdaten veranlasst.
Das Muster ist nicht neu. Bei Xplain wurden 2023 produktive Daten der Bundesverwaltung gestohlen und im Darknet veröffentlicht. Laut der Administrativuntersuchung waren sie unter anderem in Test- und Integrationsphasen zum Lieferanten gelangt, und die Bundesstellen hatten ihren Lieferanten ungenügend instruiert und überwacht. Drei Jahre später wiederholt sich die Geschichte in der zweiten Säule. Das ist weniger ein technisches als ein organisatorisches Versagen, auf beiden Seiten des Vertrags.
Was das Datenschutzgesetz verlangt
Verantwortung lässt sich nicht auslagern
Art. 9 DSG erlaubt es, die Bearbeitung von Personendaten an einen Auftragsbearbeiter zu übertragen. Der Auftraggeber muss sich aber «insbesondere vergewissern», dass dieser die Datensicherheit gewährleisten kann. Der Dienstleister darf nur mit vorgängiger Genehmigung an Dritte weitergeben. Wer vorsätzlich auslagert, ohne diese Voraussetzungen zu erfüllen, riskiert eine Busse bis zu 250'000 Franken (Art. 61 DSG), und zwar persönlich als verantwortliche Person.
Wer meldet was wem?
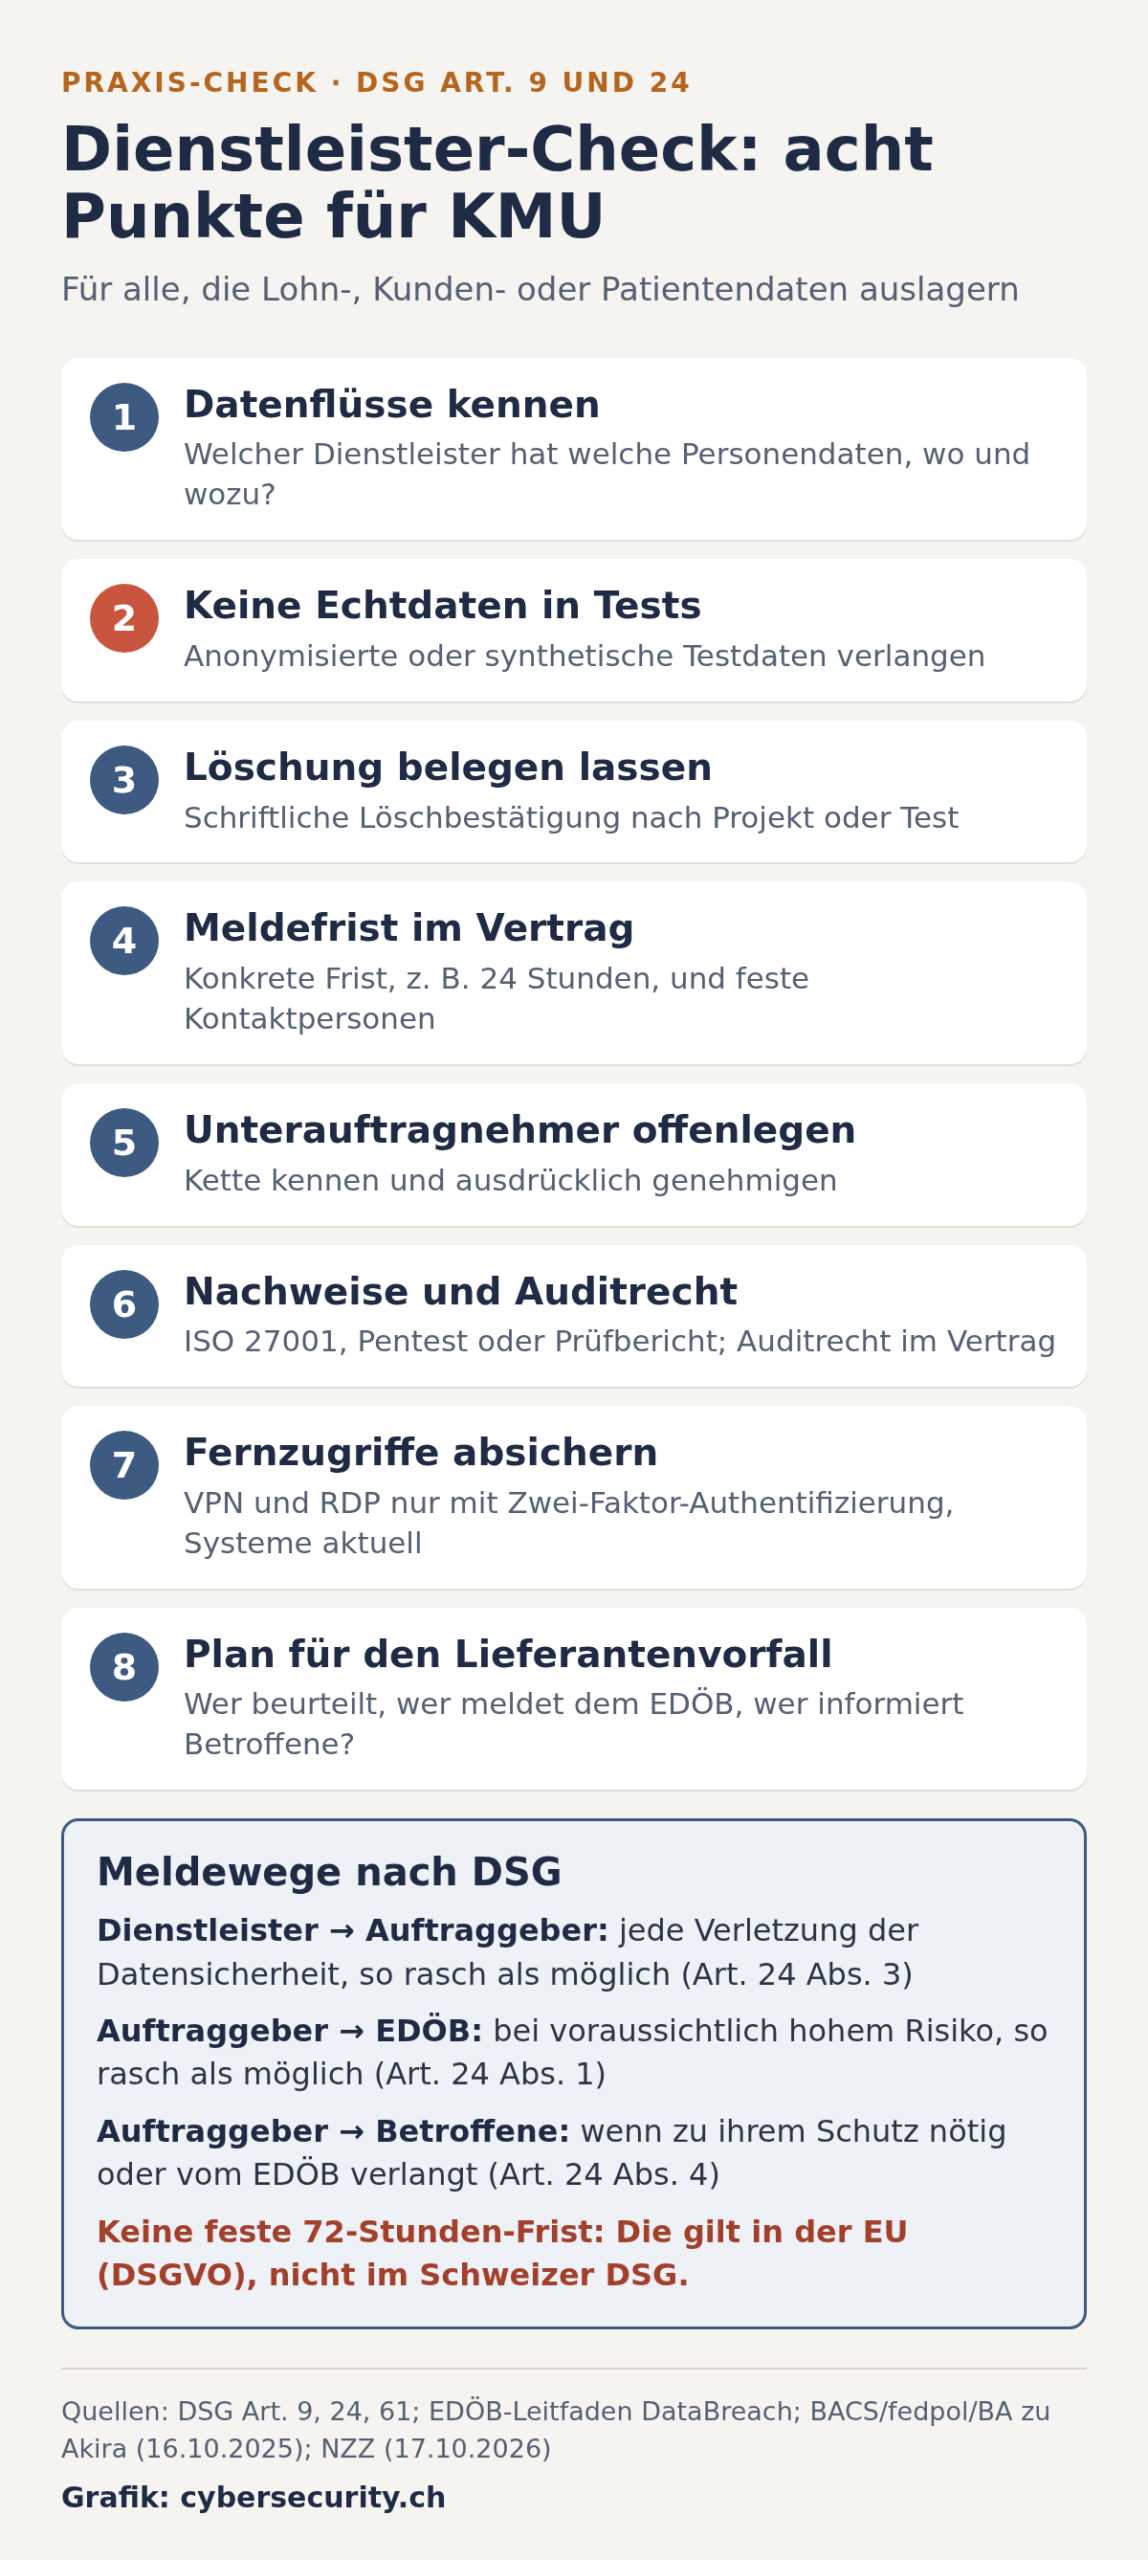
- Der Dienstleister an den Auftraggeber: jede Verletzung der Datensicherheit, so rasch als möglich (Art. 24 Abs. 3 DSG). Der EDÖB betont in seinem Leitfaden, dass diese Pflicht nicht von einer Risikoabwägung abhängt.
- Der Auftraggeber an den EDÖB: so rasch als möglich, wenn die Verletzung voraussichtlich zu einem hohen Risiko für die Betroffenen führt (Art. 24 Abs. 1 DSG). Bei Ransomware ist laut EDÖB-Leitfaden je nach Umständen schon in einer ersten Analyse davon auszugehen; langwierige Abklärungen darf man nicht abwarten. Gemeldet wird über das Portal DataBreach.
- Der Auftraggeber an die Betroffenen: wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt (Art. 24 Abs. 4 DSG).
Ein verbreiteter Irrtum: Eine feste 72-Stunden-Frist kennt das DSG nicht, das ist eine Regel der EU-DSGVO. «So rasch als möglich» kann in der Praxis sogar kürzer sein. Betreiber kritischer Infrastrukturen müssen Cyberangriffe zusätzlich innert 24 Stunden dem BACS melden, mehr dazu in unserem Beitrag zu ISG, CSV und NIS2.
Die Lehre aus dem SkySale-Urteil
Wie ernst die Informationspflicht gemeint ist, zeigt ein Entscheid, den der EDÖB am 6. November publiziert hat. Beim Onlineshop apfelkiste.ch der SkySale Schweiz GmbH landeten Support-Links mit Kundendaten im Index von Suchmaschinen, laut datenrecht.ch rund acht Monate lang und in mindestens 19'000 Fällen, inklusive IBAN. Die Firma schloss die Lücke, informierte die Kundschaft aber nicht. Der EDÖB ordnete die Information an, das Bundesverwaltungsgericht bestätigte dies (Urteil A-3790/2024 vom 8. April 2026): Nachträgliche technische Massnahmen ändern nichts an der Informationspflicht. Weil SkySale die Betroffenen nicht mehr identifizieren konnte, darf sie öffentlich informieren.
«Wir haben das Leck geschlossen, also müssen wir niemanden informieren» ist damit keine tragfähige Position. Betroffene sollen sich schützen können, etwa vor Phishing oder Betrug mit ihren Bankdaten.
Der Dienstleister-Check: acht Punkte für KMU
Die Liste stützt sich auf das DSG, den Leitfaden des EDÖB, die BACS-Empfehlungen zu Akira und die von der NZZ befragten Fachleute. Sie gilt für Pensionskassen ebenso wie für Treuhänder, Lohnbuchhaltung, HR-Software oder den IT-Partner eines KMU.
- Datenflüsse kennen. Welcher Dienstleister hat welche Personendaten, wo und wozu? Ohne diese Liste wissen Sie bei einem Vorfall nicht einmal, ob Sie betroffen sind.
- Keine Echtdaten in Tests. Verlangen Sie anonymisierte oder synthetische Testdaten. Wenn Echtdaten unvermeidbar sind: nur das Minimum, mit festem Löschdatum.
- Löschung belegen lassen. Nach Projektende oder Tests eine schriftliche Löschbestätigung einfordern und stichprobenweise nachfragen.
- Meldefrist vertraglich festlegen. Das DSG sagt «so rasch als möglich». Schreiben Sie eine konkrete Frist in den Vertrag, zum Beispiel 24 Stunden, und eine benannte Kontaktperson auf beiden Seiten.
- Unterauftragnehmer offenlegen. Lassen Sie sich die Kette zeigen und genehmigen Sie Unterauftragnehmer ausdrücklich (Art. 9 Abs. 3 DSG). Der Fall Zug zeigt, wie viel Zeit eine unklare Kette kostet.
- Nachweise und Auditrecht. Fragen Sie nach ISO 27001, Penetrationstests oder einem unabhängigen Prüfbericht und sichern Sie sich vertraglich ein Auditrecht.
- Fernzugriffe absichern. Akira dringt laut BACS meist über nicht aktualisierte Systeme und Fernzugänge wie VPN oder RDP ohne Zwei-Faktor-Authentifizierung ein. Das gilt für Ihre Zugänge und jene Ihres Lieferanten.
- Plan für den Lieferantenvorfall. Legen Sie fest, wer das Risiko beurteilt, wer dem EDÖB meldet und wer Betroffene informiert. Eine vorbereitete Vorlage spart im Ernstfall Tage.
Wenn Ihr Dienstleister einen Vorfall meldet
- Fakten schriftlich verlangen: Welche Systeme, welche Daten, welcher Zeitraum, welche Ihrer Datensätze? Halten Sie Datum und Uhrzeit jeder Information fest.
- Nicht auf Gewissheit warten: Wenn ein hohes Risiko wahrscheinlich ist, dem EDÖB melden und Angaben später nachliefern. Das DSG lässt Nachmeldungen ausdrücklich zu.
- Betroffene konkret warnen: Wer AHV-Nummer, Adresse und Lohnangaben kennt, kann sehr glaubwürdige Phishing-Mails oder Anrufe gestalten. Wie solche Maschen aussehen, zeigt unser Beitrag über gefälschte Mails im Namen des Handelsregisters.
- Nicht mit Erpressern verhandeln: Das BACS rät davon ab, Lösegeld zu zahlen oder Kontakt mit den Tätern aufzunehmen. Stattdessen Polizei einschalten und Strafanzeige erstatten.
Ist das eigene Netz betroffen, gelten die Schritte aus unserem Playbook für die ersten 24 Stunden.
Unsere Einschätzung
Positiv ist: Mehrere Pensionskassen haben offen kommuniziert, und der EDÖB untersucht nicht nur den Angriff, sondern die Datenflüsse dahinter. Genau dort liegt die Lehre.
Die Schwachstelle war nicht in erster Linie eine Firewall, sondern eine Gewohnheit: Echtdaten wandern zum Lieferanten, weil es bequem ist, und bleiben dort, weil niemand nachfragt. Ein vollständiges Sicherheitsaudit kann laut NZZ schnell 35'000 Franken oder mehr kosten. Für ein KMU ist das oft zu viel. Drei schriftliche Fragen an jeden Dienstleister kosten dagegen nichts: Welche unserer Daten habt ihr? Wer hat noch Zugriff? Wie schnell meldet ihr uns einen Vorfall?
Wer darauf keine klaren Antworten bekommt, hat seine Antwort trotzdem. Für Angreifer sind Dienstleister mit vielen Kunden ein lohnendes Ziel: Ein einziger erfolgreicher Einbruch liefert die Daten zahlreicher Auftraggeber, wie der Fall PK Softech zeigt. Wie die Behörden die Gesamtlage einschätzen, lesen Sie in unserer Analyse des BACS-Halbjahresberichts.
Quellen
- EDÖB: EDÖB leitete nach Cyberangriff auf Softwarelieferant Abklärungen ein, 23. Oktober 2026
- EDÖB: Datensicherheitsverletzung: Bundesverwaltungsgericht bestätigt Informationspflicht der Onlineshop-Betreiberin, 6. November 2026
- EDÖB: Leitfaden DataBreach zur Meldung von Datensicherheitsverletzungen nach Art. 24 DSG
- Publica: Cyberangriff: Was wir wissen und was nicht
- NZZ: Immer mehr betroffene Pensionskassen: Die Daten von über 100 000 Versicherten könnten nun bei Cyberkriminellen sein, 17. Oktober 2026
- Inside IT: Auch Pensionskasse Zug von PK-Softech-Hack betroffen, 9. November 2026
- SRF: Hacker fordern Lösegeld nach Angriff auf Publica-Lieferantin, 10. November 2026
- BACS, fedpol, Bundesanwaltschaft: Cyberkriminalität: Hackergruppe AKIRA intensiviert ihre Aktivitäten, 16. Oktober 2025
- datenrecht.ch (Walder Wyss): BVGer: Informationspflicht ggü. Betroffenen bei einem Data Breach, 4. Juni 2026
- Bundesrat: Abschluss der Administrativuntersuchung zum Hackerangriff auf die Xplain AG, 1. Mai 2024
- Fedlex: Bundesgesetz über den Datenschutz (DSG), SR 235.1, Art. 9, 24 und 61
Bleiben Sie auf dem Laufenden
Neue Analysen zur Cybersicherheit in der Schweiz, kompakt in Ihr Postfach. Kein Spam, jederzeit abbestellbar.
