
Das Wichtigste in Kürze
- Nach mehreren Datenabflüssen kursieren in der Schweiz Betrugsnachrichten mit echten Namen, Buchungsdetails oder AHV-Nummern. Das BACS warnt in seinem Wochenrückblick vom 17. November ausdrücklich vor diesem personalisierten Phishing.
- Betroffen sind unter anderem rund 8200 Kundinnen und Kunden von Reka (Nachrichten per WhatsApp), Gäste der Kempinski-Hotels in St. Moritz und Engelberg sowie Arbeitnehmende der Haushaltshilfe-Plattform quitt.
- Bei quitt lagen zwischen Datenabfluss und gezielter Phishing-Welle 17 Tage. Reka bemerkte den Vorfall erst, als sich Kundinnen und Kunden mit verdächtigen Nachrichten meldeten.
- Unsere Einschätzung: Korrekte persönliche Angaben sind kein Echtheitsbeweis mehr. Firmen sollten ihrer Kundschaft schon vor einem Vorfall sagen, wonach sie nie fragen, und für den Ernstfall eine Warnvorlage bereithalten.
Stand: Dienstag, 17. November 2026. Bei Reka und Kempinski laufen die Abklärungen zur Ursache noch.
Phishing nach Datenleck ist kein neues Phänomen, aber in diesen Wochen zeigt es sich in der Schweiz besonders deutlich. Am Sonntag, 15. November, erhielten Kundinnen und Kunden der Schweizer Reisekasse Reka Nachrichten auf WhatsApp, die sich auf ihre gebuchten Ferien bezogen, teilweise mit korrekten Personalien und Reisedaten. Man solle die Buchung über einen Link überprüfen oder bestätigen. «Es war crazy, die hatten die genauen Buchungsdaten und Namen», sagte ein Empfänger zu 20 Minuten.
Reka ist kein Einzelfall. Das Bundesamt für Cybersicherheit (BACS) widmet seinen Wochenrückblick vom 17. November genau diesem Muster: Kriminelle verwenden abgeflossene Personendaten, um Betrugsversuche glaubwürdiger zu machen. Die Warnung des BACS bringt das Problem auf einen Satz: Korrekte Namen, Adressen oder andere persönliche Angaben seien «kein verlässlicher Echtheitsnachweis». Wir zeigen, was in den aktuellen Fällen passiert ist, warum diese Nachrichten so gut funktionieren und was Unternehmen jetzt vorbereiten sollten.
Vier Fälle, ein Muster
quitt: 17 Tage vom Abfluss zur Phishing-Welle
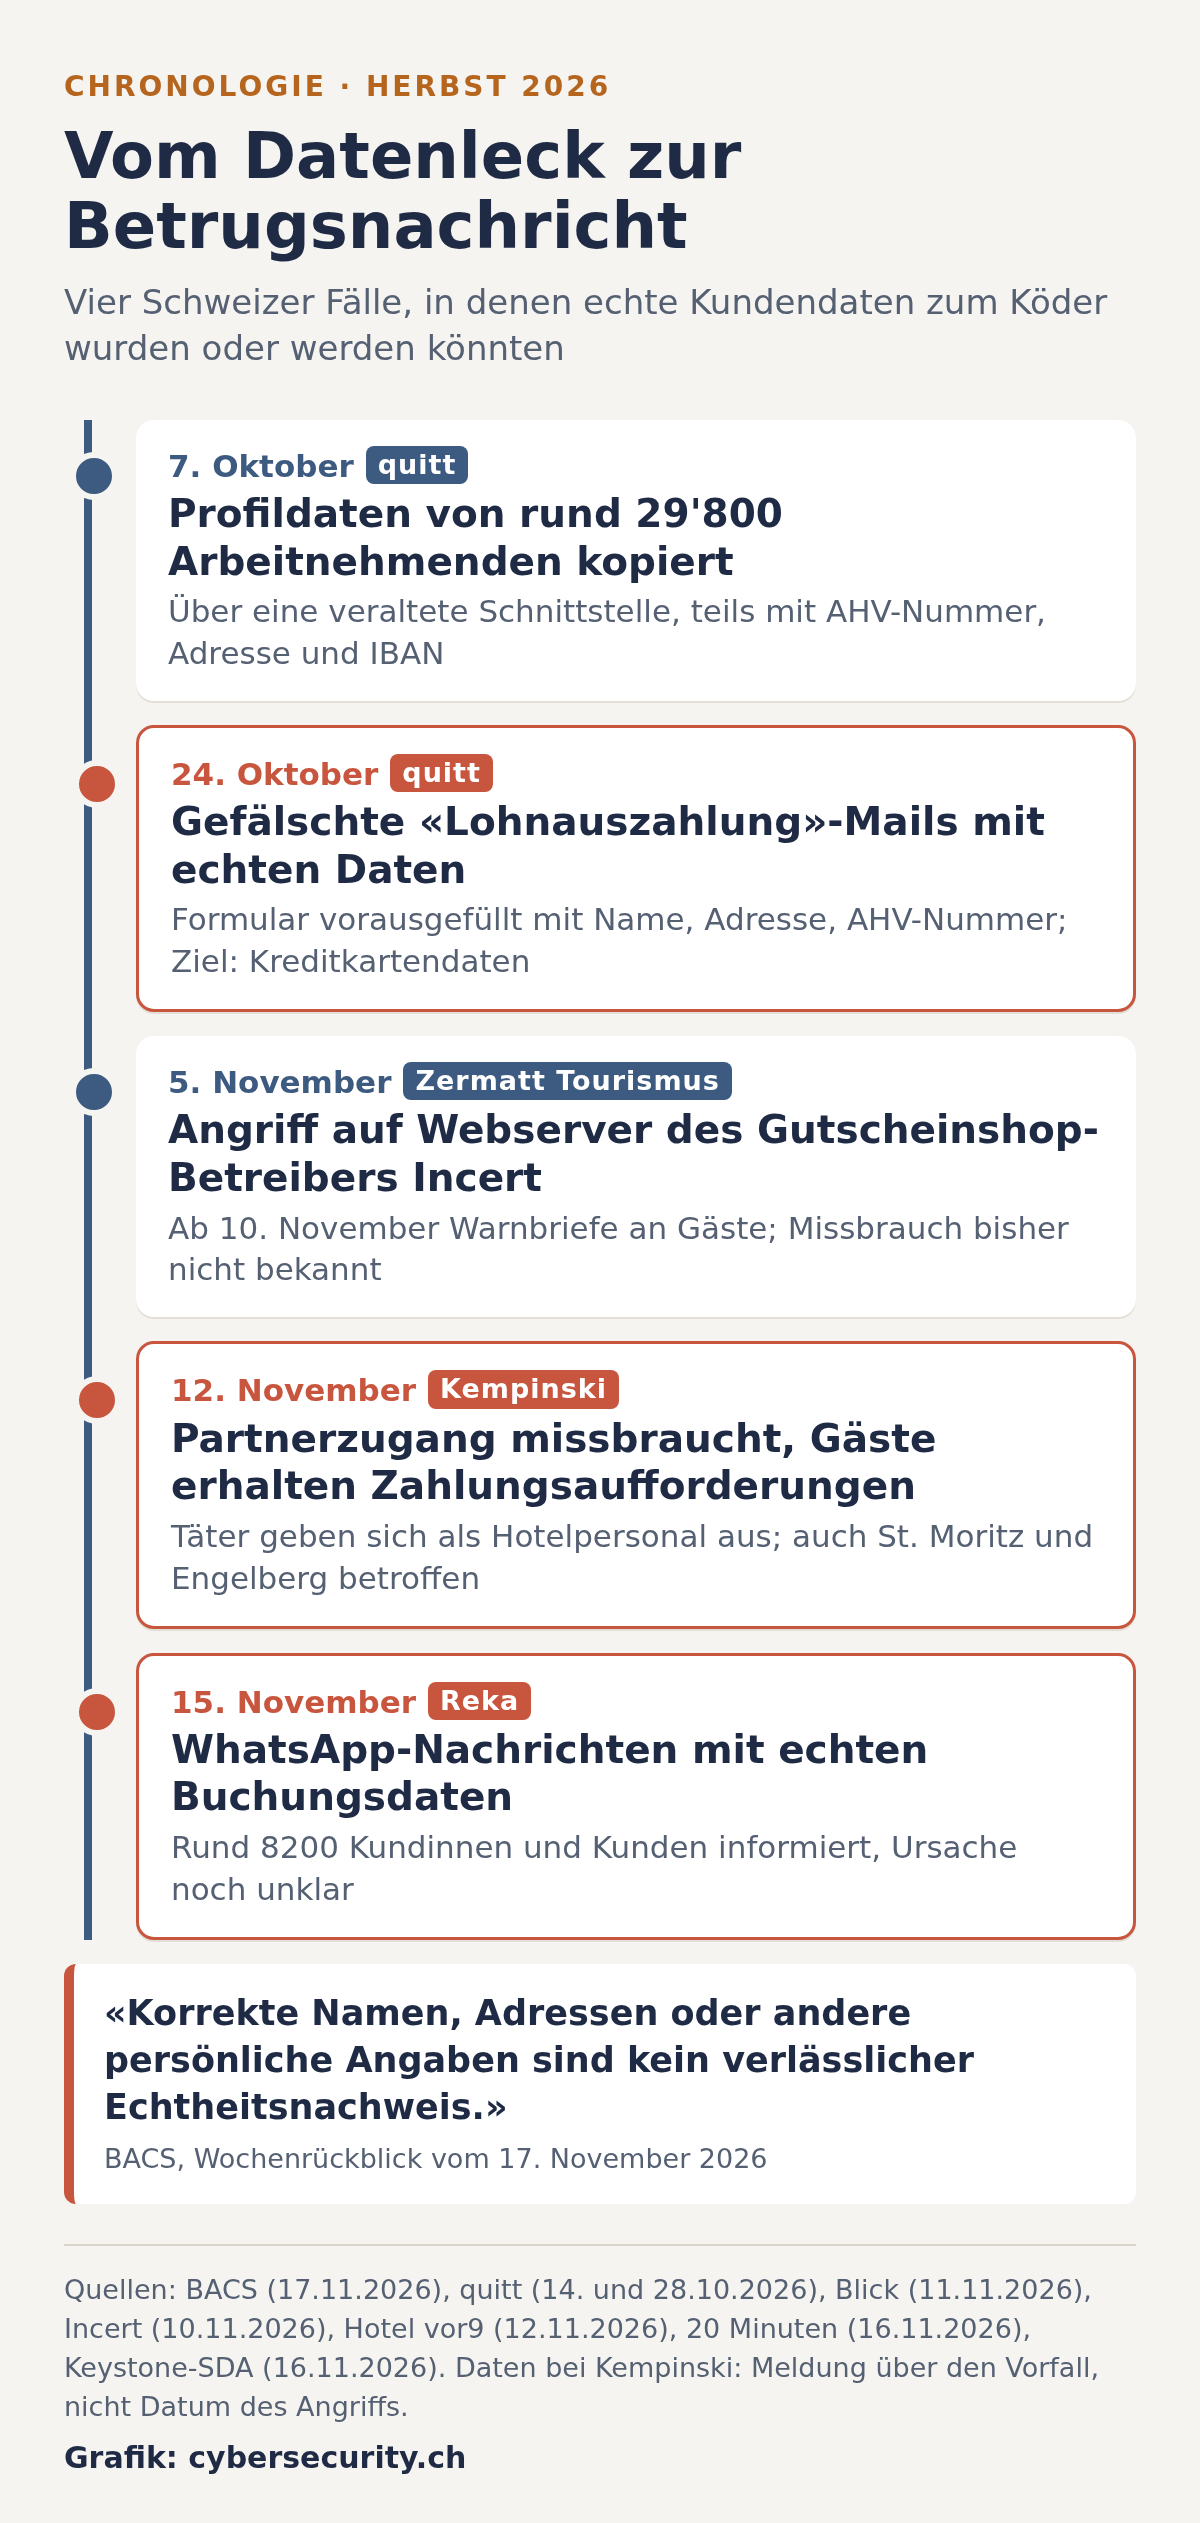
Das BACS nennt in seinem Beispiel keinen Namen, die Angaben decken sich aber mit dem Fall, den die Zürcher Plattform quitt selbst öffentlich gemacht hat. Über quitt rechnen Privathaushalte Löhne für Reinigungskräfte und andere Haushaltshilfen ab. Am 7. Oktober erstellte eine unberechtigte Drittperson automatisiert gefälschte Arbeitgeberkonten und kopierte über eine veraltete, nicht mehr genutzte Schnittstelle die Profildaten von rund 29'800 Arbeitnehmenden. Darunter waren teilweise AHV-Nummer, Geburtsdatum, Adresse, E-Mail und bei rund der Hälfte der Betroffenen die IBAN. quitt meldete den Vorfall dem EDÖB und dem BACS und informierte die Betroffenen ab dem 13. Oktober persönlich.
Am 24. Oktober kam die Fortsetzung. Gefälschte E-Mails mit dem Betreff «Aktualisierung für Ihre Lohnauszahlung» behaupteten, ein ausstehender Lohn von CHF 186.50 könne erst überwiesen werden, wenn die Empfänger Identität, AHV-Nummer und IBAN bestätigten und eine Karte angäben. Laut BACS war das Formular hinter dem Link bereits mit Name, Adresse und AHV-Nummer ausgefüllt. Das eigentliche Ziel waren die Kreditkartendaten samt Sicherheitscode.
Kempinski und Zermatt: Der Weg führt über Dienstleister
Bei der Hotelgruppe Kempinski missbrauchten Unbefugte laut eigener Darstellung eine Zugangskennung, die ein externer Technologiepartner nutzt, um auf Reservierungsdaten zuzugreifen. Mit diesen Daten kontaktierten die Täter Gäste, gaben sich als Hotelpersonal aus und forderten Zahlungen. Betroffen sind Namen, Telefonnummern, E-Mail-Adressen und Buchungsdetails wie Aufenthaltszeitraum und Buchungsnummer. Gegenüber 20 Minuten bestätigte Kempinski, dass auch die Häuser in St. Moritz und Engelberg betroffen sind. Kartendaten seien in diesem System nicht gespeichert.
Ähnlich, wenn auch ohne bekannten Missbrauch, liegt der Fall bei Zermatt Tourismus. Den Onlineshop für Wert- und Erlebnisgutscheine betreibt der österreichische Anbieter Incert, und dieser stellte am 5. November einen unbefugten Zugriff auf einen Webserver fest. Möglicherweise kopiert wurden Namen, Geburtsdaten, Adressen, Kontaktangaben und Gutscheincodes. Zermatt Tourismus warnte potenziell Betroffene ab dem 10. November schriftlich vor Betrugsversuchen per E-Mail oder Telefon und überwacht die Einlösung der Gutscheine.
Reka: Die Kundschaft merkte es zuerst
Bei Reka verlief die Reihenfolge umgekehrt. Aufmerksam wurde die Genossenschaft durch Kundinnen und Kunden, welche die betrügerischen Nachrichten erhalten hatten. Reka setzte einen Krisenstab ein, informierte rund 8200 Personen per Mail, erstattete Strafanzeige und warnte auf der eigenen Website. Wie die Täter an die Daten kamen, ist laut Reka noch unklar. Direktor Roland Ludwig sprach gegenüber SRF von rund 8000 betroffenen Buchungen für Winter- und Sommerferien. Das Reka-Geldsystem mit Reka-Checks und Zahlungskarten sei nicht betroffen.
Warum Phishing nach Datenleck so gut funktioniert
Wer auf Phishing geschult wurde, achtet auf Fehler: falsche Anrede, holpriges Deutsch, eine Buchung, die es nie gab. Personalisiertes Phishing nach einem Datenleck umgeht genau diese Prüfung. Die Nachricht nennt die richtige Ferienwohnung, das richtige Anreisedatum, die eigene AHV-Nummer. Das wirkt wie ein Beweis, ist aber nur ein Hinweis darauf, dass die Daten irgendwo abgeflossen sind.
Dazu kommt der Kontext. Wer Ferien gebucht hat, rechnet mit Post vom Anbieter. Wer über quitt angestellt ist, wartet auf seinen Lohn. Ein kleiner, krummer Betrag wie CHF 186.50 klingt glaubwürdiger als eine runde Summe. Und WhatsApp gilt vielen als privater, vertrauter Kanal. Wie stark KI solche Nachrichten zusätzlich verbessert, haben wir im Beitrag über Awareness-Training und KI-Phishing beschrieben.
Das BACS weist auf einen weiteren Punkt hin: Abgeflossene Daten können noch Monate oder Jahre später missbraucht werden. Angesichts jüngerer Fälle, bei denen auch AHV-Nummern entwendet wurden, rechnet das Amt damit, dass solche Daten künftig vermehrt für E-Mails, SMS und Anrufe genutzt werden. Das betrifft auch die Versicherten der Pensionskassen, deren Daten beim Datenleck beim Dienstleister PK Softech betroffen sein könnten. Publica meldet bisher keine Fälle, in denen Personen im Zusammenhang mit dem Angriff kontaktiert oder geschädigt wurden.
Acht Punkte gegen Folgebetrug: Was Firmen jetzt vorbereiten sollten
Die meisten Schweizer KMU verwalten Kundendaten, Buchungen oder Lohnangaben, oft in Systemen von Dienstleistern. Die folgenden Punkte stammen aus den Empfehlungen des BACS und aus dem, was quitt, Kempinski, Zermatt Tourismus und Reka in ihrer Kommunikation richtig gemacht haben.
Vor einem Vorfall
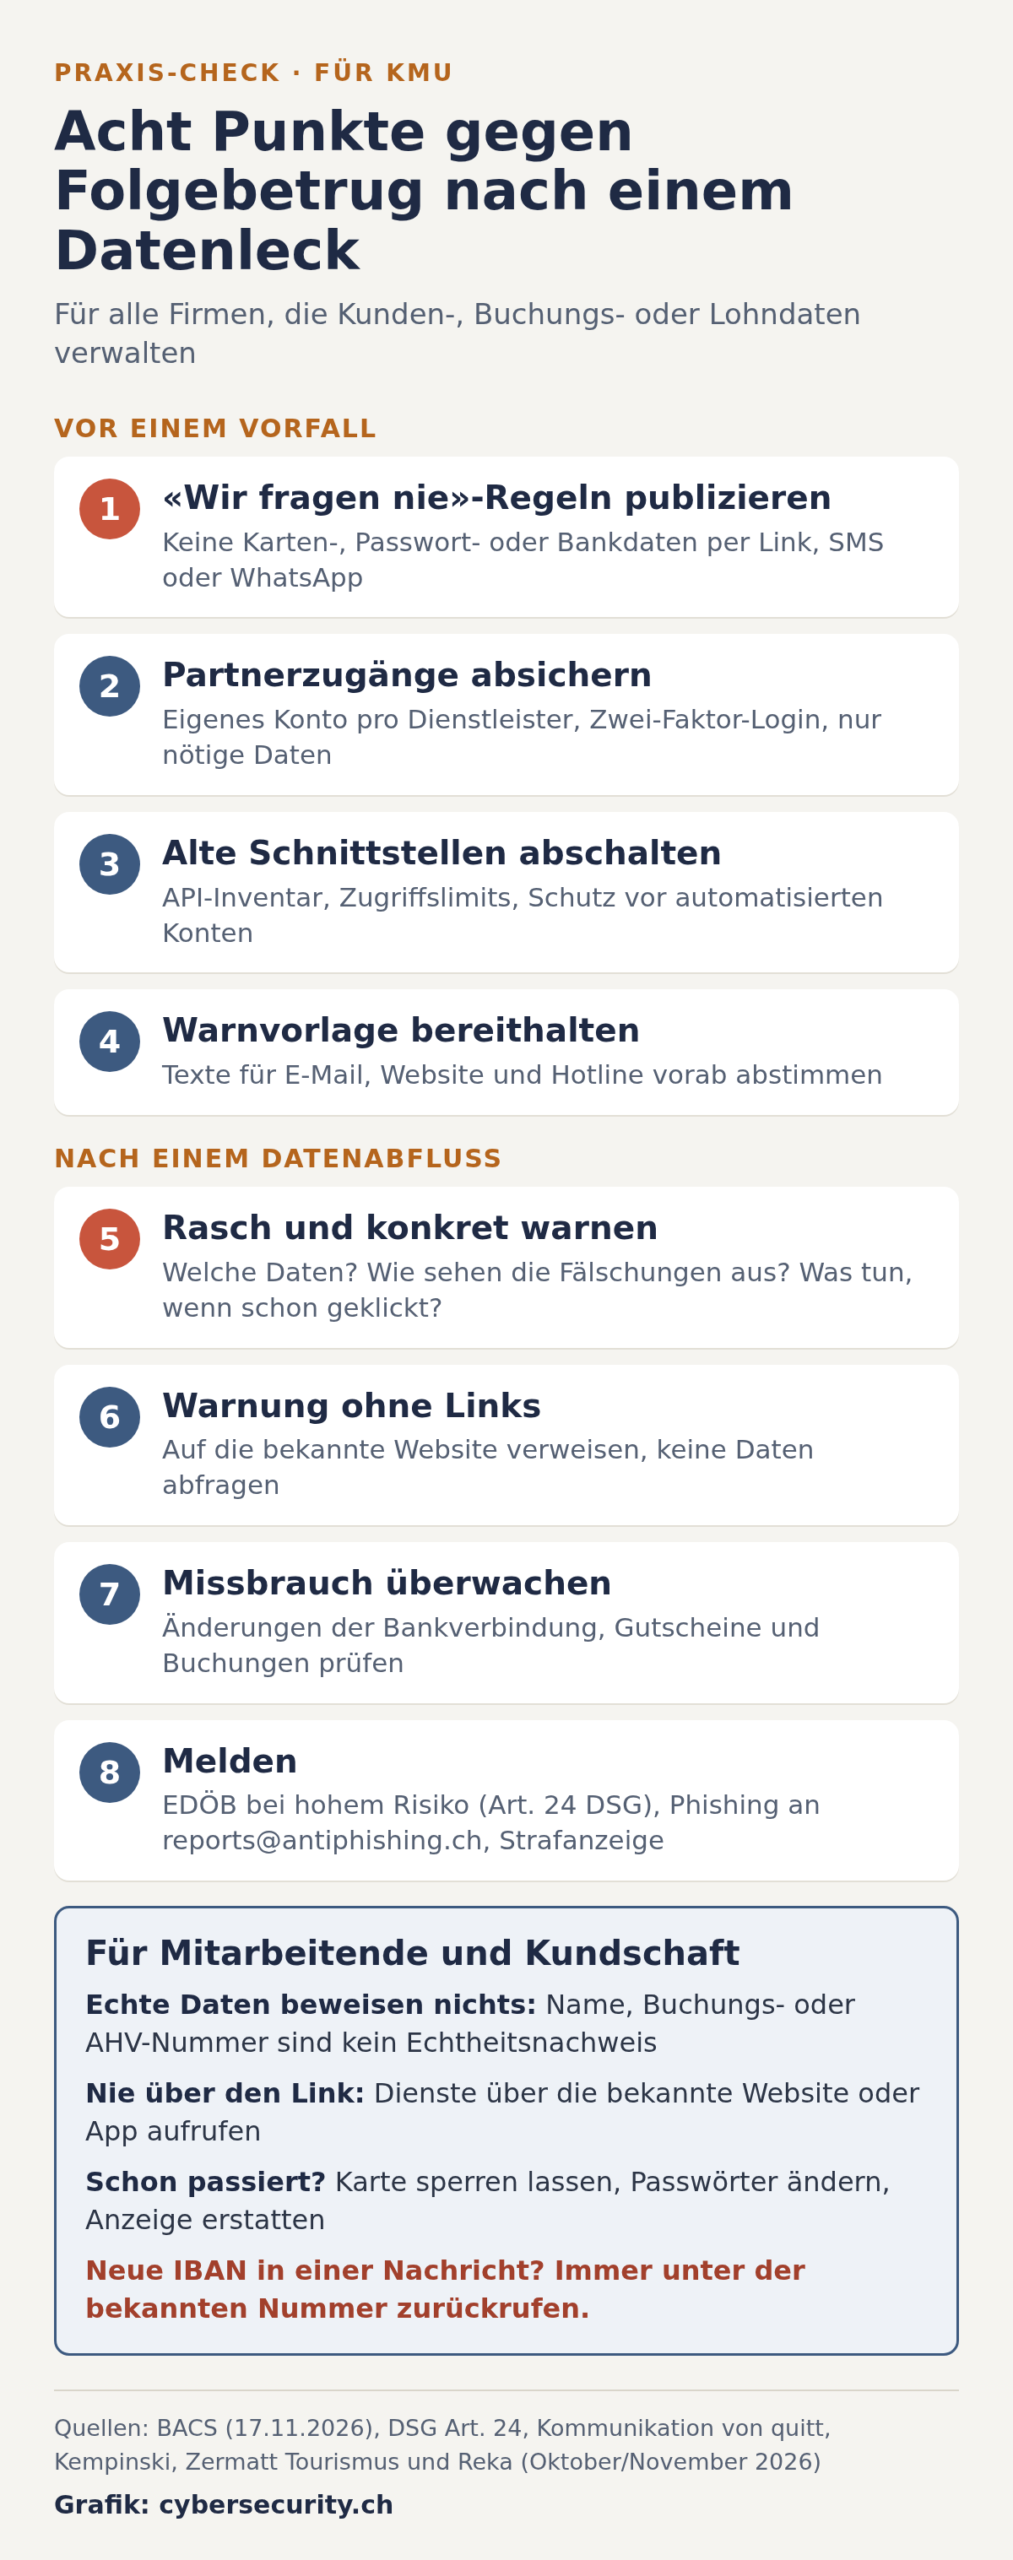
- «Wir fragen nie»-Regeln festlegen und publizieren. Kempinski betont, Gäste nie per Link zur Zahlung aufzufordern. quitt fragt nach eigenen Angaben nie per E-Mail, SMS oder Telefon nach Kartendaten, Passwörtern oder Bankdaten. Solche Sätze gehören in Buchungsbestätigungen, auf die Website und in die Signatur, und zwar bevor etwas passiert.
- Partnerzugänge absichern. Jeder Dienstleister erhält ein eigenes Konto mit Zwei-Faktor-Authentisierung und nur den Daten, die er wirklich braucht. Der Fall Kempinski zeigt, was ein einziges missbrauchtes Partnerkonto auslösen kann.
- Alte Schnittstellen abschalten. Bei quitt lief der Abfluss über eine Schnittstelle aus einer früheren Plattformversion. Ein Inventar aller APIs, Zugriffslimits und ein Schutz gegen automatisierte Kontoerstellung gehören zur Grundhygiene.
- Warnvorlage bereithalten. Texte für E-Mail, Website und Hotline lassen sich in Ruhe vorbereiten. Im Ernstfall müssen dann nur noch die Fakten eingesetzt werden.
Nach einem Datenabfluss
- Rasch und konkret warnen. Vorbildlich war die Warnung von quitt: Betreff, Betrag, Logofarbe und die gefälschten Kontaktangaben wurden beschrieben, dazu klare Schritte für alle, die schon Daten eingegeben hatten.
- Die Warnung darf nicht wie Phishing aussehen. Keine Links zum «Bestätigen», keine Abfrage von Daten. Besser ist der Hinweis, die bekannte Website selbst aufzurufen oder sich im Kundenbereich anzumelden.
- Missbrauch überwachen. Zermatt Tourismus prüft auffällige Gutscheineinlösungen, quitt verarbeitet Änderungen an Personendaten vorerst nicht mehr automatisch. Besonders kritisch sind Änderungen der Bankverbindung.
- Melden. Bei voraussichtlich hohem Risiko für die Betroffenen verlangt Art. 24 DSG eine Meldung an den EDÖB. Betroffene sind zu informieren, wenn es zu ihrem Schutz erforderlich ist, und eine Phishing-Welle mit echten Daten ist genau dieser Fall. Phishing-Mails lassen sich zudem an reports@antiphishing.ch weiterleiten, die Meldestelle des BACS.
Was Mitarbeitende und Kundschaft wissen müssen
- Echte Daten beweisen nichts. Name, Adresse, Buchungsnummer oder AHV-Nummer in einer Nachricht sind kein Zeichen von Echtheit.
- Nie über den Link. Online-Dienste immer über die bekannte Website oder App aufrufen und dort prüfen, ob tatsächlich etwas offen ist.
- Bankdaten nur nach Rückruf ändern. Wer in der Buchhaltung eine neue IBAN erhält, ruft unter der bereits bekannten Nummer zurück, nicht unter der Nummer aus der Nachricht. Das Prinzip kennen Sie aus unserem Beitrag über gefälschte Mails im Namen des Handelsregisters.
- Wenn es passiert ist: Karte sofort bei der Bank sperren lassen, Passwörter ändern, Anzeige bei der Polizei erstatten. Wer sich schämt und schweigt, verliert Zeit.
Unsere Einschätzung
Die Fälle der letzten Wochen zeigen eine unbequeme Verschiebung. Lange galt ein Datenleck vor allem als Datenschutzproblem, das mit einer Meldung an den EDÖB und einem Entschuldigungsschreiben erledigt war. Heute ist es oft nur der erste Akt. Die eigentliche Schadenphase beginnt, wenn die Daten als Köder zurückkommen, im Namen der Firma, die sie verloren hat.
Damit wird das Datenleck auch zum Reputationsproblem. Die Kundschaft unterscheidet kaum, ob eine falsche WhatsApp-Nachricht von der Firma selbst oder von Kriminellen mit gestohlenen Daten stammt. Sie erinnert sich daran, dass der Name der Firma darauf stand.
Positiv ist: Die betroffenen Firmen haben diesmal schnell und offen kommuniziert. Wer daraus lernen will, braucht keinen Grossauftrag an eine Beratungsfirma. Es reicht, heute drei Dinge festzulegen: wonach Ihre Firma nie fragt, wer im Ernstfall die Warnung verschickt und welche Dienstleister mit welchen Konten an Ihre Kundendaten kommen.
Quellen
- BACS: Woche 46: Personalisiertes Phishing aufgrund von abgeflossenen Daten, 17. November 2026
- quitt (ServiceHunter AG): Medienmitteilung Sicherheitsvorfall quitt, 14. Oktober 2026
- quitt Helpcenter: Warnung vor gefälschten E-Mails im Namen von quitt, 28. Oktober 2026
- Reka: Hinweis «Achtung: Betrügerische Nachrichten im Umlauf», aktualisiert 15. November 2026
- Keystone-SDA via swissinfo.ch: Betrugswelle per Whatsapp trifft über 8000 Reka-Kunden, 16. November 2026
- SRF Espresso: Ferienanbieter gehackt: Vorsicht vor Phishing im Namen von Reka, 16. November 2026
- 20 Minuten: Reka warnt vor Phishing nach Hackerangriff: Betrüger kennen Buchungsdaten, 16. November 2026
- Hotel vor9: Kempinski warnt nach Cyberangriff vor Betrugsnachrichten, 12. November 2026
- 20 Minuten: Kempinski-Datenleck: Betrüger fordern Gäste als Hotelpersonal zur Zahlung auf, 16. November 2026
- Blick: Zermatt Tourismus meldet Cyberangriff - Kundendaten geklaut, 11. November 2026
- Incert eTourismus: Pressemitteilung zum Cyberangriff, 10. November 2026
- Publica: Cyberangriff auf Softwarelieferanten, Stand 16. November 2026
- Fedlex: Bundesgesetz über den Datenschutz (DSG), SR 235.1, Art. 24
Bleiben Sie auf dem Laufenden
Neue Analysen zur Cybersicherheit in der Schweiz, kompakt in Ihr Postfach. Kein Spam, jederzeit abbestellbar.
